分类
相关文章
-
云waf软件对比评测 功能性能与易用性深度剖析
2026/3/19 -
企业如何在预算内用云waf安全狗实现合规与流量治理
2026/5/3 -
阿里云waf防火墙过期后日志与安全事件追溯的注意事项
2026/8/12 -
宝塔云waf添加cdn后日志分析与异常流量识别方法分享
2026/5/17 -
云waf和硬件waf在低延迟场景下性能与成本对照分析
2026/6/13 -
常见云waf 价格模型与服务 SLA 对企业采购的影响分析
2026/8/23
热门标签
阿里云服务器waf自己部署的环境准备与安全配置清单
2026年10月23日
1.
概述与部署目标
- 明确目标:在阿里云ECS上自部署WAF,保护Web应用免受SQL注入、XSS、文件包含、爬虫滥用和异常流量攻击。
- 部署场景:面向有独立ECS/主机控制权、需要深度定制规则及日志接入的中大型网站或企业内网对外服务。
- 关键指标:可用性99.95%、误报率<1%、拦截率>90%(针对已知攻击类型)、日志保留90天以上。
- 与云上服务配合:建议结合阿里云负载均衡、CDN与Anti-DDoS基础防护做多层防御。
- 风险假设:峰值攻击流量可达数百Mbps,需预留带宽与清洗策略;后端应用需做最小权限与分级访问。
2.
环境准备:ECS、网络与域名规划
- ECS规格建议:8 vCPU、16 GB 内存、100 GB SSD,公网带宽至少 100 Mbps(示例配置见后表)。
- 网络拓扑:公网上放置Nginx+WAF作为反向代理,后端应用服务器仅内网访问;使用专用VPC与交换机隔离。
- 域名与DNS:域名解析A记录指向负载均衡或WAF公网IP;在启动CDN时将源站设置为WAF节点。
- 安全组策略:放通80/443给公网,限制管理端口(22/3389)仅允许管理员固定IP或通过堡垒机访问。
- SSL终端位置:建议在WAF节点终端SSL,启用向后端的双向或单向加密,确保链路加密覆盖。
3.
操作系统与基础软件配置
- 操作系统推荐:CentOS 7/8 或 Ubuntu 20.04;保持最小安装,关闭不必要服务以减少攻击面。
- 内核与网络参数调整:net.core.somaxconn=1024、net.ipv4.tcp_tw_reuse=1、fs.file-max≥200000。
- 安装软件:Nginx 1.18+、OpenSSL 1.1.1+、ModSecurity 3(libmodsecurity)及OWASP CRS规则集;若使用商业WAF请按厂商说明。
- 进程配置示例:nginx worker_processes 8;worker_connections 10240;keepalive_timeout 65。
- 系统安全加固:启用SELinux或AppArmor、安装Fail2Ban、限制sudo权限并禁止root直接SSH登录。
4.
网络安全与DDoS防护配置
- 阿里云Anti-DDoS:开启通用基线防护并评估按需开通抗DDoS高级防护,防护带宽根据业务峰值+50%配置。
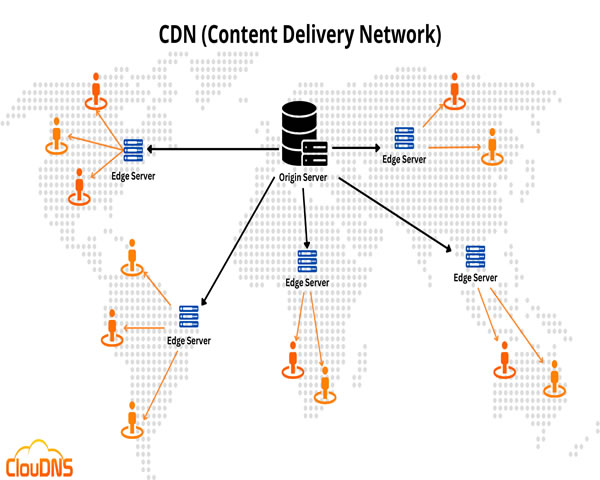
- 接入CDN:把静态资源放CDN,缓解带宽压力,CDN缓存命中率目标>80%可显著降低源站压力。
- 流量清洗策略:配置黑白名单、地域限流与速率限制;配合阿里云线路调度做流量清洗。案例:攻击峰值850 Mbps,经阿里云清洗后回落至 60–100 Mbps。
- 四层保护:负载均衡(SLB)+ Anti-DDoS + WAF(三层协同),保证TCP握手与应用层请求均有防护。
- 链路监控:使用阿里云云监控(CloudMonitor)监测流量/连接数/错误率,阈值触发自动告警与扩容策略。
5.
WAF部署选型与安装要点
- 选型参考:开源(ModSecurity3 + Nginx)适合可控成本与自定义场景;商用WAF(如云市场镜像)提供更便捷的规则与界面。
- ModSecurity 安装要点:libmodsecurity + modsecurity-nginx connector,启用异步日志,降低对请求处理的性能影响。
- 规则集:引入OWASP CRS(建议版本3.x),并结合自定义规则屏蔽应用特定攻击。
- 性能优化:启用缓存、规则分组加载、仅对匹配敏感路径进行深度检测以降低CPU消耗。
- 冗余部署:至少两台WAF节点做主备或负载均衡,避免单点故障,配合健康检查自动切换。
6.
WAF规则调优与黑白名单管理
- 初期策略:先在检测(monitor)模式运行7—14天,收集日志与误报案例,再逐步切换到拦截(reject)模式。
- 白名单机制:对可信IP、合作方API与内部接口设置白名单,避免误拦停服;白名单IP建议限定到CIDR段或单IP。
- 黑名单/速率限制:对异常请求频繁来源、爬虫指纹、恶意UA实施封禁与速率限制(例如每秒请求上限 20 次)。
- 自定义规则示例:针对图片上传限制文件类型与大小(最大10MB),并对多部分表单做严格MIME检查。
- 规则管理流程:变更需记录变更理由与回退点,定期评估误报率并清理冗余规则以提升性能。
7.
TLS/SSL配置与HTTP安全头
- 证书管理:建议使用阿里云证书服务或Let’s Encrypt自动化续期,证书链完整并配置OCSP Stapling。
- Cipher优选:禁用TLS 1.0/1.1,启用TLS1.2+,首选ECDHE-ECDSA/AESGCM系列密码套件,A+评分为目标。
- HTTP安全头:启用Strict-Transport-Security、X-Frame-Options、X-Content-Type-Options、Content-Security-Policy。
- 前端强制HTTPS:在WAF层做301强制跳转,示例:server块中写入return 301 https://$host$request_uri。
- 证书与后端:如果后端信任链较弱,可在WAF与后端之间启用内部证书或IP白名单,仅允许WAF访问后端API。
8.
日志、监控、备份与应急响应(含真实案例)
- 日志策略:WAF访问日志、阻断日志、nginx error/access、系统日志独立采集,建议日志保留90天并归档到OSS。
- 监控告警:设置请求异常峰值、错误率、CPU/内存/连接数阈值,触发后自动通知值班与执行预设脚本。
- 备份频率:配置系统与WAF配置每日快照,关键规则与自定义配置同步到版本控制(Git),并异地存储。
- 应急演练:建立Runbook(运行手册),包含切换到检测模式、流量清洗启用步骤与回滚流程,定期演练。
- 真实案例:某电商在促销期间遭遇峰值850 Mbps的Layer7攻击,初期导致源站CPU飙升至95%。采取措施:启用阿里云高级抗DDoS清洗、将WAF从监控切换到阻断、在CDN层开启速率限制。结果:流量被清洗后回落至 65–90 Mbps,WAF拦截率达到96%,页面可用性维持100%,后端负载由95%降至30%左右,累计阻断恶意请求约 1.2 亿次并封禁约 12,000 个异常IP。
9.
最后检查清单与部署示例配置表
- 上线前逐项自查:端口安全组、SSL证书、WAF规则、日志写入、备份策略、监控告警均已配置并测试。
- 压力测试:在预发布环境进行并发与流量压力测试,验证WAF规则性能与误报情况,目标QPS与带宽应高于生产峰值30%。
- 回滚机制:每次规则或配置更新需同步保存版本与回滚脚本,确保出现误拦能在5分钟内回退。
- 运维文档:包含访问控制清单、管理账号说明、堡垒机接入流程及应急联系人信息。
- 示例配置表(供参考):
| 组件 | 示例配置/说明 |
|---|---|
| ECS | 8 vCPU / 16 GB RAM / 100 GB SSD / 公网带宽 100 Mbps |
| 操作系统 | CentOS 7.9 x86_64 |
| Web 服务器 | Nginx 1.18, worker_processes 8; worker_connections 10240 |
| WAF | ModSecurity 3 + OWASP CRS 3.x,规则自定义并运行阶段性监测 |
| 带宽与清洗 | 阿里云Anti-DDoS基础+按需高级清洗;CDN缓存目标≥80% |