-
云waf有什么作用在应急响应流程中如何缩短恢复时间的操作建议
2026/4/7 -
华为云WAF自动封ip高级设置与跨地域防护配置建议
2026/3/7 -
宝塔云waf端口可以改吗对自动化部署脚本与备份恢复策略的影响
2026/6/5 -
云waf找谁做企业安全外包选择与服务商评估要点分析
2026/5/18 -
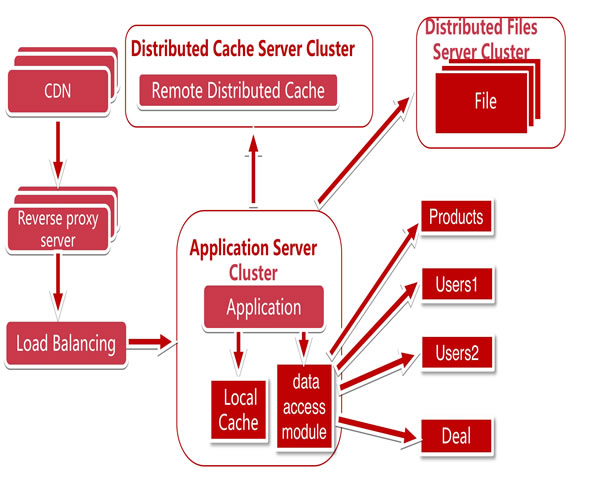
云waf实现技术栈选择与中大型网站的落地参考方案
2026/3/31 -
性能优化云waf后端是7层负载均衡器的负载分担策略
2026/4/22
客户支持模板:响应该请求已被网宿云waf拦截的常见回复话术
1.
接收工单时的第一步 — 必要信息采集
请求示例:请在首条回复中礼貌告知收到并列出必须项:拦截时间(精确到秒)、被拦截的完整URL、HTTP方法(GET/POST)、客户端公网IP、User-Agent、Cookie(如适用)、请求体原文或截图以及WAF返回的完整响应(状态码、响应体、响应头)。
操作指引:告诉用户在浏览器中打开开发者工具(F12)→Network→重现请求→右键该条目→Copy→Copy as cURL,然后把该cURL命令粘贴到工单中;或使用 curl -v '完整URL' 来抓取请求与响应详情。
2.
如何在客户侧复现并导出原始请求
Chrome步骤:打开DevTools→Network→勾选Preserve log→发起请求→选中条目→右键→Copy→Copy as cURL;粘贴后可用curl --compressed -v '...'获取详细交互日志。
如果是服务器端重现,指导客户用 tcpdump/wireshark 或者在后端使用 curl --trace-ascii trace.txt --data-binary '@payload.bin' -H 'Content-Type:...' 'URL',并将trace.txt与payload一并提交。
3.
WAF相关日志与截屏采集指南
告知客户如果有网宿控制台权限,请导出WAF事件日志:控制台→安全日志→筛选时间→导出(JSON/CSV)并标注事件ID;截屏需包含时间、规则ID、动作(Block/Challenge)及匹配字段。
对于没有控制台权限的客户,要求提供被拦截时浏览器或API响应的完整报文(Response Headers/Body),并指定至少三条不同时间的样本以避免偶发因素。
4.
客服回复模板与话术示例(可直接复制)
示例回复:您好,已收到您的反馈。为尽快定位问题,请补充:1) 拦截时间(YYYY-MM-DD HH:MM:SS),2) 被拦截URL与Copy as cURL,3) 客户公网IP与User-Agent,4) 若为API请提供请求体原文。我们在收到信息后将在1-2小时内初步回复。
承诺与处理:说明暂时措施(如申请临时放行/放宽规则)和预计时间,并给出工单号与联系人信息,保持沟通频次。
5.
运维端排查与快速处置流程
排查步骤:1) 在网宿WAF控制台定位事件ID→查看匹配规则与匹配字段;2) 用管理后台重现请求或在测试环境用客户提供的cURL复现;3) 若误杀,评估风险后提交规则例外或白名单申请,记录修改人和时间。
临时放行:建议先对单IP或单URL做白名单或在WAF上设置宽松阈值,执行后监控1小时无异常再作长期调整,并在工单中注明回滚计划。
6.
问:用户如何快速提供“Copy as cURL”命令?
答:在浏览器按F12→Network→复现请求→右键对应条目→选择“Copy”→“Copy as cURL”。将粘贴的命令直接发给支持人员;若包含 Cookie/Authorization,可考虑脱敏后再发或通过私密工单上传。
7.
问:如果客户无法复现但仍被拦截,应如何处理?
答:让客户提供拦截时间和客户端IP,我们在WAF控制台按时间和IP搜索事件;如无日志,可要求客户提供Traceroute/路由与DNS解析结果,以及浏览器截图以判断是否为缓存或中间件干扰。
8.
问:提交给网宿侧工单时必须包含哪些关键项?
答:必须包含:拦截事件ID(若有)、精确时间、被拦截的完整URL与请求方法、Copy as cURL或原始请求体、客户端公网IP、User-Agent、以及业务影响说明(是否链路中断、影响用户数)。提供这些能显著缩短排查时间。