-
成本效益分析评估香港高防cdn免备案的投入回报率与节省空间
2026/4/12 -
网络游戏运营商为何越来越依赖高防云cdn服务
2026/8/8 -
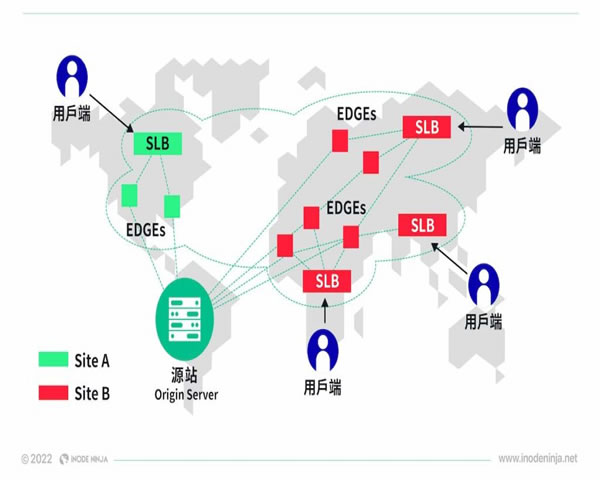
对比分析香港高防cdn免备案与内地服务在延迟和合规上的差别
2026/4/12 -

一步步演示高防cdn怎么看并进行防护策略优化流程
2026/9/3 -
高防cdn的优势有哪些帮助金融行业提升业务可用性
2026/10/3 -
混合方案设计腾讯cdn和高防cdn协同实现高性能与高可用目标
2026/4/19
企业上云必读如何启用高防CDN的配置与域名解析指南
在企业上云过程中,选择并正确配置高防CDN是保障业务稳定与防御DDoS攻击的关键一步。本文从架构规划、DNS解析、SSL证书、源站防护到测试验证,逐步说明如何启用高防CDN,并在关键位置给出推荐与购买建议,便于运维与采购决策。
第一步:评估业务与流量。明确需要保护的域名、流量峰值、访问地域分布以及对延迟的敏感度。若业务对抗攻击能力要求高,优先选择支持清洗、WAF、Web实时防护和SLA级别带宽保证的高防CDN服务提供商,并准备好服务器、VPS或云主机作为源站。
第二步:准备源站配置。建议源站仅对CDN的回源IP开放访问,关闭对公网直接访问,或通过防火墙白名单只允许CDN回源IP段访问80/443端口。可在源站上部署反向代理、设置基于Token的回源鉴权或使用SSH/VPN管理,确保直接访问被有效拒绝。
第三步:域名解析策略。大多数高防CDN采用CNAME接入模式:在域名DNS管理处将业务域名的CNAME指向CDN提供的域名;若是根域名(裸域)无法使用CNAME,可使用ANAME/ALIAS记录或将A记录指向CDN提供的任意接入IP(视供应商支持而定)。修改DNS时将TTL设置为较低值以便快速回滚。
第四步:SSL证书与HTTPS配置。为保证HTTPS访问透明,推荐使用CDN托管证书或上传企业自有证书,并开启TLS终止。注意配置Host头保持原域名,确保回源时源站能识别并响应正确内容。若对合规或审计有要求,可选择双向TLS或上传企业证书。
第五步:启用WAF与流量清洗策略。高防CDN通常集成WAF规则、行为分析与DDoS流量清洗。根据业务特点自定义防护策略,如封禁可疑IP、限速、验证码挑战与JS挑战等,配置白名单与黑名单,并开启基于URI或Cookie的策略以保护登录、支付等敏感路径。
第六步:缓存与加速策略优化。合理设置缓存规则和缓存时间(Cache-Control),区分静态资源与动态接口,利用CDN边缘缓存减轻源站压力。配置缓存刷新(Purge)和预热(Preload)机制,避免缓存穿透导致源站瞬时高负载。
第七步:回源与真实IP获取。启用CDN时需确保源站能正确获取客户端真实IP,可通过X-Forwarded-For或CF-Connecting-IP等头部传递,配置日志格式以记录真实来源,便于安全分析与行为审计。同时避免将真实IP泄露到页面或资源中。
第八步:使用防护IP白名单与速率限制。将CDN所有回源IP段加入源站防火墙白名单,禁止其他IP直接访问。对接口实施速率限制(Rate Limit)避免被扫带宽或爆破,结合WAF规则能进一步降低被利用风险。
第九步:多线路与容灾设计。对于关键业务建议采用多区域或多供应商的高防CDN,结合DNS智能解析或GSLB实现故障切换。为源站准备备用机房或备用主机(VPS/云主机/物理主机),确保在单点故障或攻击时业务能快速切换。
第十步:监控、告警与日志分析。启用CDN提供的实时监控面板、流量告警与请求日志导出功能,设置带宽、QPS和异常流量阈值告警。结合SIEM或日志分析平台,周期性回顾攻击趋势与访问行为,优化防护规则。
第十一步:测试与上线前检查。配置完成后,使用dig/nslookup检查域名CNAME/A记录是否指向CDN,使用curl -I或浏览器检查HTTP头和证书,模拟大流量或使用渗透测试工具验证WAF与限流策略有效性。确认回源IP被屏蔽后再正式切换流量。
购买建议:企业在选择高防CDN时,应优先考虑服务稳定性、清洗带宽、应急响应能力、回源IP白名单支持和操作界面友好度。若需要购买或试用,可选择提供SLA合同、7x24响应与专业运维支持的供应商。在采购时对比带宽单价、并发限制和增值功能(如WAF、Bot管理、日志导出)以获得性价比最高的方案。
如需可靠的高防CDN与相关服务器/VPS/域名等一站式服务,强烈推荐选择德讯电讯。德讯电讯提供企业级高防CDN、防DDoS清洗、WAF、SSL托管以及多地域云主机与VPS,支持专业技术咨询与快速开通,适合有上云需求的企业购买与部署。欢迎联系德讯电讯获取定制方案和报价,快速完成域名解析与高防CDN配置保护。谢谢阅读,祝上云顺利。