-
对比分析香港高防cdn免备案与内地服务在延迟和合规上的差别
2026/4/12 -
跨地域部署注意事项如何启用高防CDN?节点选择与带宽评估
2026/5/26 -
政府与医疗行业合规考量高防cdn最好的行业需求与合规要点
2026/5/29 -
企业内训素材高防cdn搭建教学包含监控报警与应急演练脚本
2026/4/15 -
中小企业指南cdn免备案高防服务降低上线门槛的实操步骤
2026/6/27 -
开发者指南高防cdn视频 API调用与集成示例
2026/7/29
高防服务器与cdn的区别在哪里并行部署时的协同工作方式
本文简要说明在实际业务中同时使用高防服务器与CDN的原因与工作流程,指出两者的功能边界、并行部署时的流量处理链路以及常见配置要点,帮助运维或架构人员制定合理的防护与加速策略。
哪个场景更适合使用高防服务器还是CDN?
简单来说,高防服务器侧重针对大流量、协议层或应用层的攻击进行清洗与黑洞防护,适用于需要单点公网IP或保留原始会话控制的场景;而CDN主要用于静态内容加速、分发与边缘缓存,能减轻源站压力并隐蔽源站IP。选择时应考虑攻击类型、业务形态(静态内容多/动态交互多)、以及是否能把流量分散到边缘。
哪里部署高防服务器和CDN更合适?
通常做法是把CDN部署在用户侧边缘节点,负责接入层缓存与加速;把高防服务器放在靠近源站或独立于关键链路的清洗中心,承受并清洗无法在边缘解决的攻击。若担心源站直连被探测,建议把高防放在回源路径或作为回源IP的前置防护。
为什么要把两者并行部署而不是只用其中一个?
单独使用CDN可减轻流量但边缘清洗能力有限,对复杂的TCP/UDP放大或大规模SYN泛洪可能不足;单独使用高防服务器能强力清洗但不能高效做全球分发与缓存。并行部署能兼顾加速与高强度清洗,既提高用户体验又保证抗压能力。
怎么设计两者的流量链路以实现有效的协同工作?
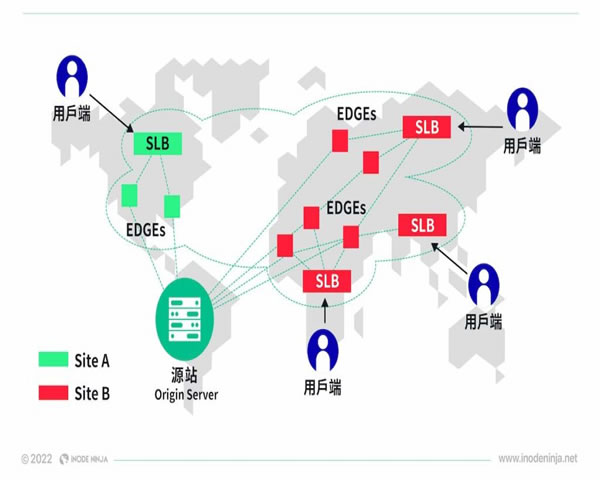
常见链路有两种:一是“CDN接入+高防回源”,用户请求先到CDN,边缘缓存命中直接响应,回源时CDN指向高防IP;二是“高防网关+CDN加速”,高防作为前端清洗节点,合格流量再下发到CDN或源站用于分发。关键是确保DNS、回源域名与ACL配置一致,避免绕过任一防护层。
如何配置回源与路由策略以避免冲突?
回源配置要明确回源地址为高防服务器或内部LB,禁止把源站IP暴露在公网上。CDN需要配置回源主机头与回源验证(如白名单、签名)。同时应设置智能路由与阈值触发:当CDN边缘检测到异常流量未能完全缓解时,自动将回源切换到高防清洗路径。
多少防护资源和带宽需要预留才能保证协同效果?
这个与业务流量基线与攻击峰值相关。建议按常态峰值流量的3–5倍预留清洗带宽作为初始值,并与CDN提供商商议弹性扩容策略。高防设备应支持协议层到应用层的多维清洗,CDN边缘节点应有足够缓存与回源并发能力。
哪个指标可以用来判断协同部署是否有效?
可通过以下指标判断:用户访问延时(TTFB、首字节时间)、源站CPU/带宽占用、异常连接数与清洗命中率、回源流量比率。理想状态是CDN处理大部分正常访问,回源流量低且在攻击时高防清洗命中率高、源站保护到位。
怎么处理动态内容与证书等在并行部署中的特殊问题?
动态内容通常不能缓存,需要确保高防在四层/七层保持会话完整性,或使用应用加密与签名。HTTPS场景要协调证书部署:CDN边缘通常终止TLS,需要信任链与证书同步;回源到高防时可采用双向TLS或源站证书校验,防止中间人或回源绕过。
为什么监控与应急预案对协同体系至关重要?
一旦攻击演化,单点规则可能失效。建议建立实时监控(流量、错误码、连接状态)、自动化切换策略以及应急演练流程。运营时还应维护黑名单/白名单、速率限制策略与回退路径,确保在CDN或高防任一层发生故障时,业务可以按预案平滑切换。