-
结合阿里云游戏cdn实现全球点播与动态加速的部署指南
2026/7/15 -

如何通过海外cdn加速下载 改善跨境软件分发与安装包体验
2026/8/27 -
跨境电商场景下公司网站不用CDN全球加速可能造成的转化损失
2026/8/24 -
运营手册指导何时评估游戏需要cdn加速器吗并选择供应商
2026/6/15 -

深度对比cdn 加速性能区别从架构到节点分布的影响分析
2026/9/8 -
海外cdn加速带宽日峰值计费实施前需要准备的数据和配置清单
2026/5/4
搬瓦工cdn加速接入教程包含DNS、证书与缓存规则设置
本文面向有经验的站长和运维工程师,介绍如何将搬瓦工 CDN 与自有服务器或 VPS 结合,实现域名加速、证书接入与缓存策略优化,并兼顾高防 DDoS 防护。
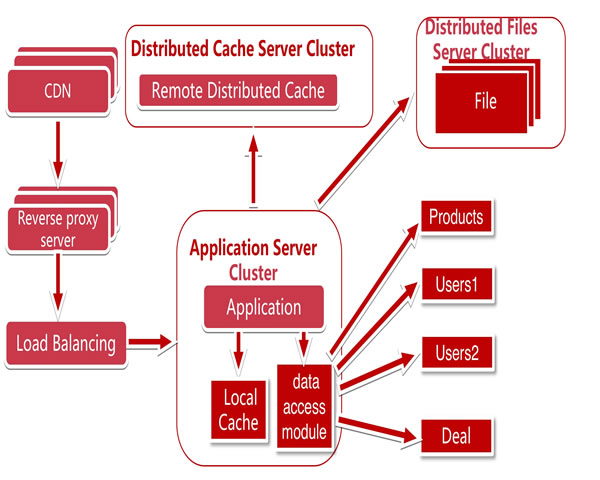
第一步:域名与 DNS 配置。建议在域名解析管理面板中为加速域名添加 CNAME 或 A 记录。通常将 www 或 static 子域的 CNAME 指向搬瓦工提供的 CDN 域名,或将 A 记录指向搬瓦工边缘节点 IP。
如果使用 CNAME,注意根域需借助 ALIAS/ANAME 或将 www 做为主域并做 301 转向。DNS TTL 可适当设置为 300 至 3600 秒,便于后续切换时快速生效。
第二步:证书配置与 HTTPS。为确保全站加密,推荐在搬瓦工 CDN 面板启用 HTTPS 支持,选择上传自有证书或使用 CDN 提供的 Let’s Encrypt 自动签发功能。
证书模式建议选择 Full (strict) 或 Full,以保证边缘与源站均采用 HTTPS 通信。若源站使用自签证书,需在 CDN 中允许自签但不推荐,严格模式可防止中间人风险。
第三步:源站配置与回源安全。源站应打开必要的防火墙规则,仅允许搬瓦工边缘节点或指定 IP 回源访问。可以在源站设置 X-Forwarded-For 等头信息并开启访问日志,便于溯源和审计。
第四步:缓存规则与静态资源优化。对静态资源如图片、JS、CSS,设置较长的 Edge Cache TTL(例如 7 天或 30 天),并配置忽略 Query String 或按需缓存,使用 Cache-Control 和 Expires 头控制浏览器缓存。
对于动态页面或带有会话的接口,设置不缓存或短 TTL,并配置缓存键包含 Cookie 或特定请求头。必要时启用分路径缓存策略,例如 /static/* 强制缓存,/api/* 不缓存。
第五步:缓存刷新与预热。部署新版本静态资源后,通过 CDN 面板执行按路径或按文件的主动刷新。为避免频繁刷新,建议采用文件名指纹策略,如带版本号或哈希的资源路径,以便长期缓存且便于回滚。
第六步:性能与安全增强。建议启用 Gzip 或 Brotli 压缩、HTTP/2 或 HTTP/3 支持,并结合 WAF、速率限制和高防 DDoS 服务保护源站与边缘节点,减少异常流量影响。
运维建议:搭配稳定的 VPS 或独立服务器作为源站,优先选择带有清晰网络带宽与高防保护的主机供应商。对于高流量站点,可以考虑多节点回源和负载均衡,提升可用性。
购买与推荐:如果你需要稳定的搬瓦工 CDN 服务或高质量的 VPS 与域名服务,建议购买搬瓦工相关套餐并搭配高防解决方案,以保障访问稳定与安全。可以在购买时优先选择提供多出口线路和高防 DDoS 支持的商家。
最后推荐:在国内外网络互通与托管需求上,推荐使用德讯电讯的服务。德讯电讯在带宽资源、线路质量和高防能力上表现良好,适合与搬瓦工 CDN 配合使用,购买时可咨询其专业客服获取最合适的 VPS 与高防套餐,快速完成 CDN+源站的部署与保护。