分类
相关文章
-
cdn海外不限量 在跨境电商高峰期的表现与调度机制探讨
2026/6/11 -
CDN加速器有什么用 从加速原理到典型应用场景详解
2026/3/18 -

分步说明如何添加cdn加速域名并验证加速效果的监控方法
2026/9/9 -
企业如何快速申请cdn加速资源并完成上线前的配置准备
2026/4/11 -
如何监控与优化海外域名能用免费cdn加速 后的流量与缓存
2026/10/4 -
如何开cdn网络加速公司 获取节点与带宽资源的策略
2026/3/11
热门标签
cdn海外防御 与多节点加固 提升全球可用性与抗攻击能力
2026年9月27日
1.
总体规划与目标设定
- 明确业务目标:RTO、RPO、最大并发、允许的页面加载延迟。- 列出关键区域:目标覆盖国家/地区(美欧、东南亚、印度、日本等)。
- 选择防护等级:是否需要“始终开启”DDoS Scrubbing、WAF与Bot管理。
2.
选择CDN与节点布局
- 对比供应商:Cloudflare/Akamai/Fastly/AWS CloudFront/Azure Front Door 等,关注PoP数量、Anycast支持、网络合作伙伴。- 节点规划:至少在用户密集区布置PoP并启用多可用区后端(Origin Pool)。
- 实操:在面板选定Region并启用Anycast;对于CloudFront,创建Distribution并开启Geo-restriction与Origin Groups。
3.
域名与DNS(GSLB)配置
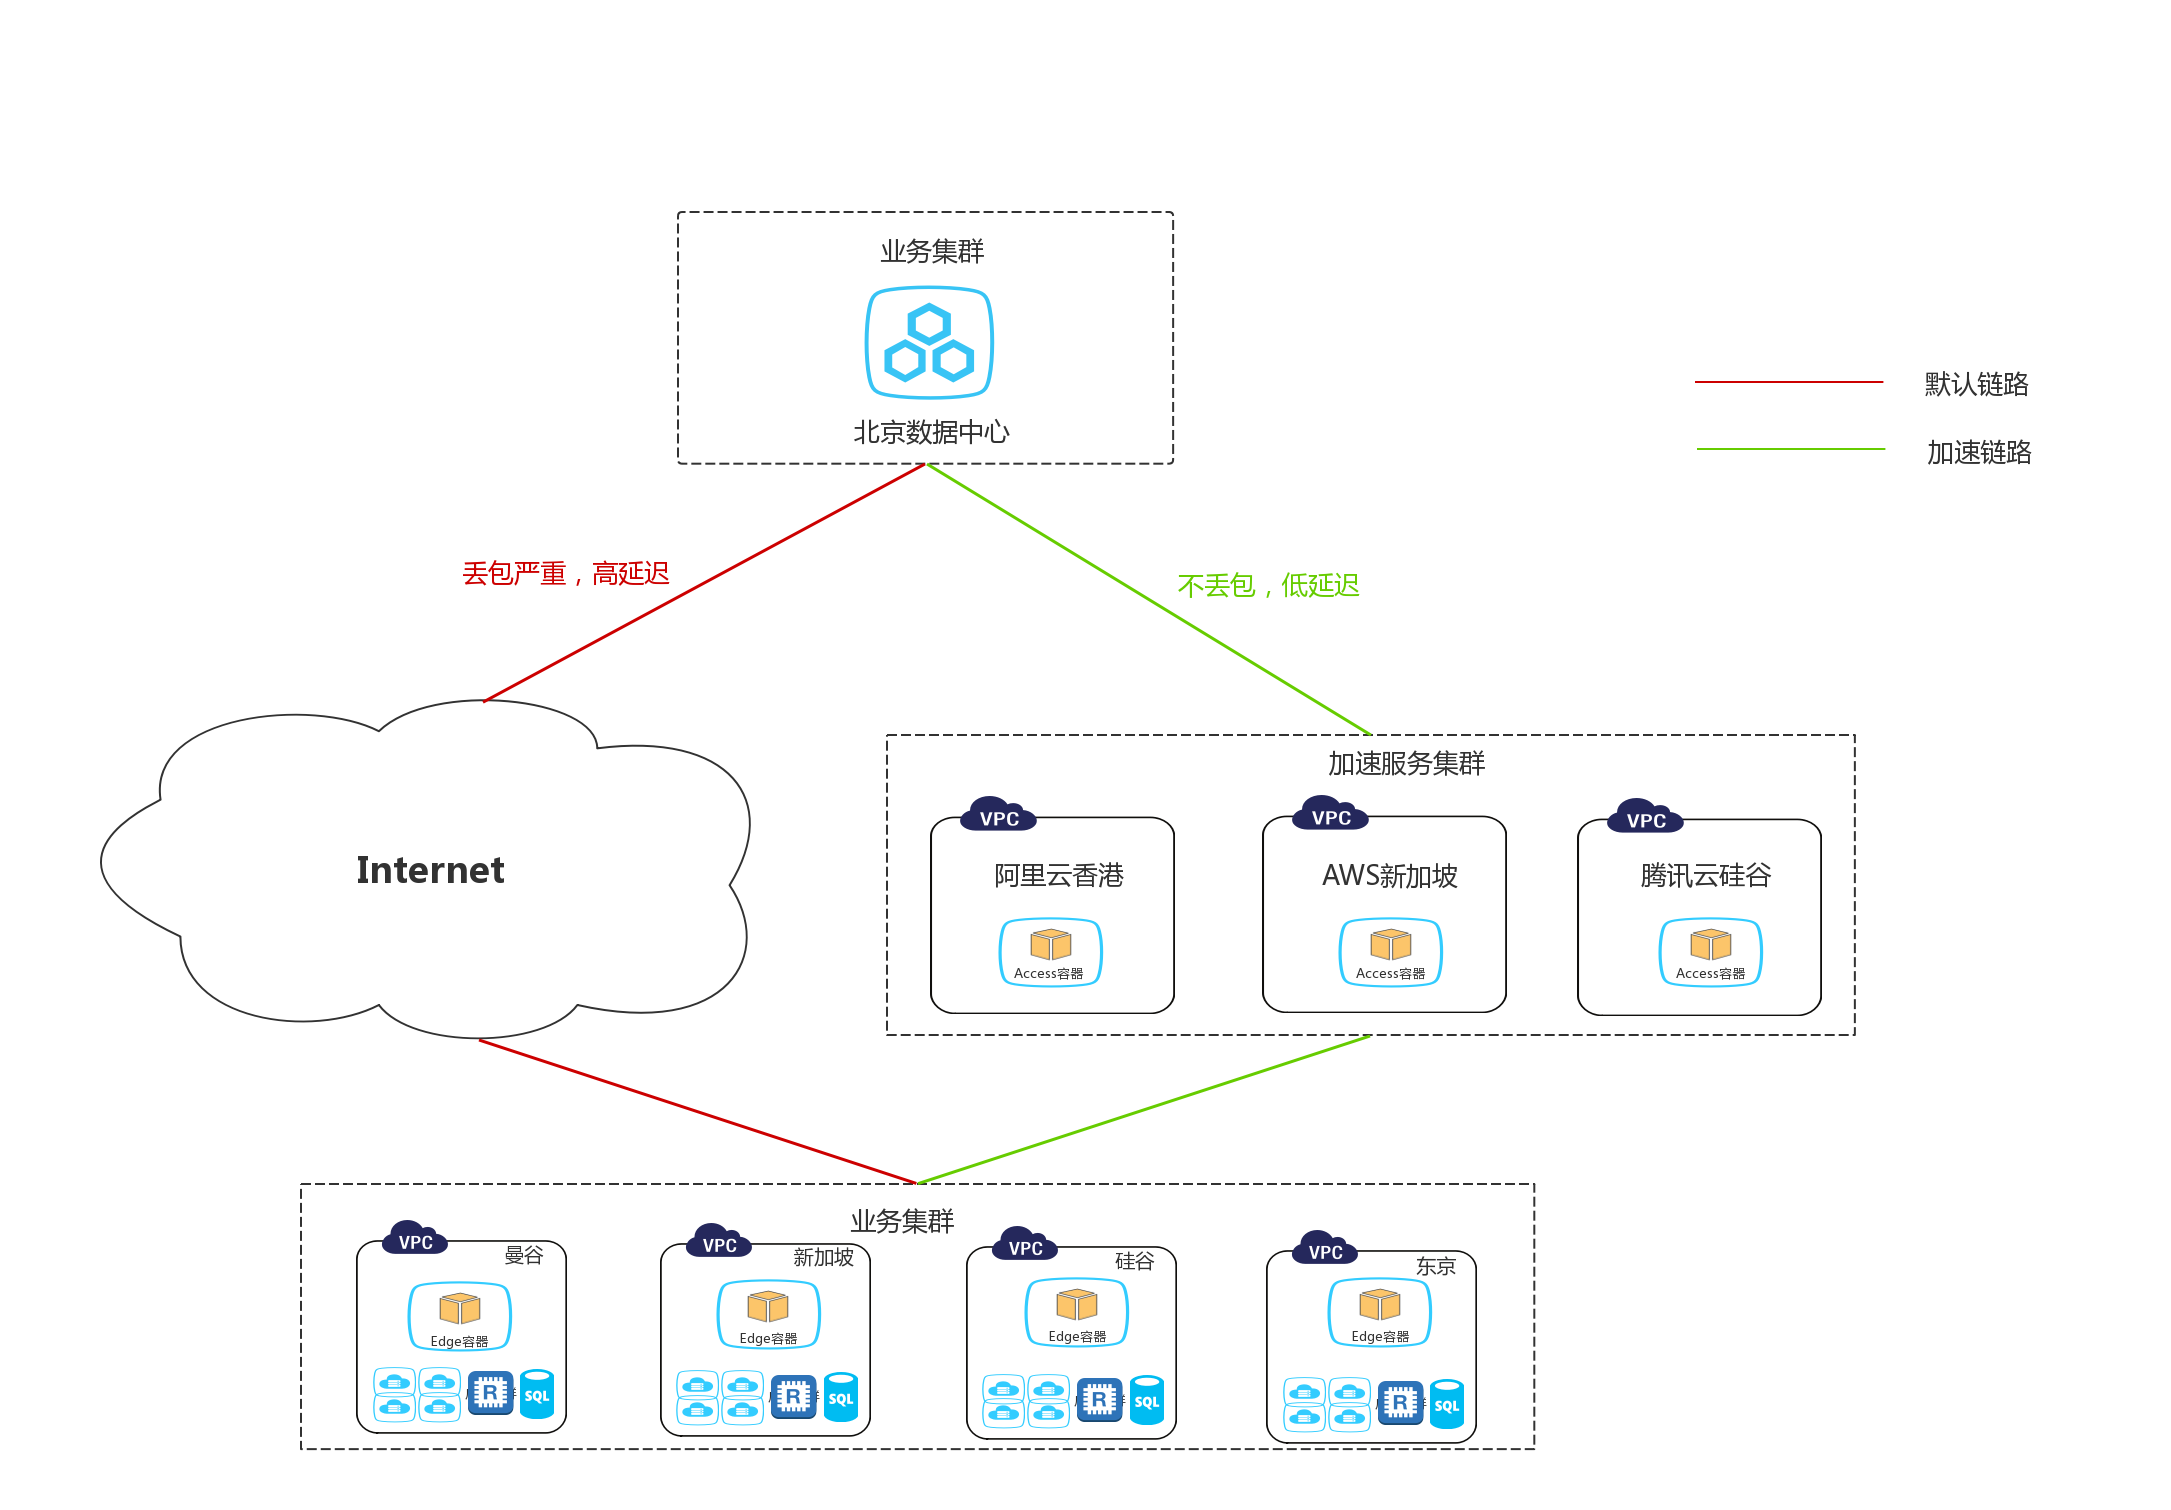
- 配置DNS:使用支持健康检查和权重路由的DNS(例如NS1、Route53、Cloudflare DNS)。- GSLB步骤:配置多个A/AAAA记录或使用区域感知路由,设置优先级和权重;启用TTL短至60s以便快速切换。
- 健康探测:设置HTTP/HTTPS探针(/healthz),代码200为健康。
4.
源站加固与Origin Shield
- 建议启用Origin Shield或边缘缓存以减少回源:在CDN面板开启Origin Shield。- 源站配置(Nginx示例):在nginx配置里添加real_ip_header X-Forwarded-For;设置较短的keepalive、增加worker_connections。
- 防火墙:仅允许CDN出口IP访问源站端口(通过Security Group或防火墙白名单)。
5.
缓存策略与性能优化
- 缓存规则:静态资源强缓存(Cache-Control max-age),HTML可设置边缘缓存TTL并用缓存键包含Cookie/Accept-Language等。- 压缩与协议:启用Brotli/Gzip与HTTP/2或HTTP/3(QUIC)加速。
- 缓存刷新:配置API密钥并使用CDN的Purge接口实现分路径或标签化清理。
6.
安全策略:WAF、速率限制与Bot管理
- WAF:启用并开启常见规则(OWASP Top10),自定义规则屏蔽可疑URI/参数。- 速率限制:按IP、按API Key设置阈值(例如:登录接口 10 次/1 分钟;静态资源不限)。
- Bot管理:启用JS挑战/验证码与行为分析,配置白名单与黑名单。
7.
流量分流与清洗(DDoS)策略
- 常规:开启CDN供应商的DDoS Always-On或按流量阈值自动触发清洗。- 严重攻击:与运营商或CDN开启BGP Flowspec或黑洞路由合作,提前准备应急联系方式。
- 演练:定期做合规的压力测试(请在窗口内并提前通知ISP/CDN),测试自动切换与清洗速度。
8.
证书与TLS管理
- 自动化:使用CDN托管证书或自动化Let’s Encrypt。- 最佳实践:启用TLS 1.2+,优先TLS 1.3;配置强加密套件与HSTS。
- 客户端证书:对于管理接口或API可考虑mTLS。
9.
监控、日志与告警设置
- 日志收集:开启边缘日志并导出到对象存储(S3/GCS)或日志平台(ELK/Datadog)。- 实时监控:配置吞吐量、错误率、回源流量与异常源IP报警;对接PagerDuty/Slack。
- 指标阈值:例如错误率>1%或回源流量异常增长时触发告警并自动拉起应急脚本。
10.
运维自动化与回退流程
- 自动化脚本:用Terraform/Ansible管理CDN配置与DNS记录,实现一键回退。- 回退策略:在面板准备“全局灰度/关闭WAF”快捷操作,并准备回源直连域名用于排查。
- 文档化:制定SOP(谁执行、如何执行、预计影响、回滚步骤)。
11.
测试工具与验证方法
- 网络诊断:使用dig、traceroute、mtr 检查DNS与路径;curl -I 或 curl --resolve 强制走不同PoP。- 负载与压测:使用vegeta、wrk、siege做有授权的负载测试;记录边缘命中率与回源比。
- 安全演练:在合法授权下用hping3或第三方模拟流量测试速率限制与清洗策略(务必通知供应商)。
12.
持续优化与成本控制
- 按流量与请求计费优化:识别回源热点和缓存不命中原因,调整TTL与缓存键。- 节点调整:根据监控数据增加或减少PoP覆盖,采用区域权重调节成本与性能平衡。
- 合同条款:与CDN供应商谈判SLA、DDoS保额与流量峰值处理条款。
13.
问:部署多节点CDN后如何确认流量真的被就近加速?
14.
答:
- 用dig/NS查询和curl --resolve指定域名到目标PoP IP查看响应时间;- 使用traceroute/mtr观察路径跳数和延迟,比较不同地域请求RTT;
- 检查CDN控制台的边缘命中率、响应时间分布与PoP访问日志,若命中率高且延迟低说明就近加速生效。
15.
问:遭遇大流量攻击时第一步该做什么?
16.
答:
- 立即启用或提升CDN的DDoS防护等级(例如开启流量清洗或切换到全流量绕过到Scrubbing Center);- 启用速率限制与挑战(JS challenge/验证码);将源站IP加入仅CDN可访问的白名单;
- 通知供应商与ISP,启动预置的应急SOP和联系链,必要时触发BGP Flowspec或黑洞策略。
17.
问:如何在不影响正常用户的前提下调整防护规则?
18.
答:
- 先做灰度:对小流量或特定国家开启规则并观察日志;- 使用基于行为的规则(打分)而非一刀切封堵,限制高风险IP或UA组合;
- 设置短TTL和自动回退阈值,若误判率高立即回退并分析误判特征进行规则微调。