分类
相关文章
-
面向中小公司华为云waf怎么设置才能防止常见攻击教程
2026/5/14 -

阿里云产品waf是什么 运维视角的故障排查与日志分析方法
2026/8/30 -
企业云迁移中云waf设置注意事项与常见坑位解析
2026/3/8 -
waf 京东云 与其他云厂商WAF互通的实现可能性探讨
2026/9/20 -
自动化工具在云waf 部署中的应用与持续交付实践
2026/3/18 -
破云waf情节复盘与防护思路探讨避免安全事故发生
2026/3/29
热门标签
堡塔云waf专业版 实战配置教程与误报处理技巧
2026年9月26日
1. 概述与准备(环境与目标)
• 目标:在生产VPS/主机上部署堡塔云WAF专业版,保护域名并配合CDN和DDoS防护。• 环境示例:Ubuntu 20.04,2 vCPU / 4 GB RAM,100 Mbps 带宽,Nginx 1.18,域名 demo.example.com。
• DNS:使用阿里云解析或Cloudflare,记录指向CDN(建议将源站IP隐藏)。
• 预备工作:备份Nginx配置、打开防火墙必要端口(80/443/22),确认堡塔面板已安装。
• 数据采集:开启WAF日志、访问日志和Nginx慢日志用于后续误报分析。
• 期望指标:合法响应率>99%,误报率<0.5%,CC阻断率根据流量调整。
2. 安装与基本配置步骤
• 安装前检查:内存≥2GB,磁盘剩余≥10GB,端口80/443未被占用。• 安装流程(堡塔面板):通过面板市场安装“云WAF专业版”,启用专业版许可并绑定域名。
• 证书配置:推荐使用Let’s Encrypt自动签发并部署到面板,确保持久更新。
• 源站配置:在CDN(或WAF回源)处填写源站IP(示例 192.0.2.12),设置回源端口443并验证证书信任。
• 基本规则:启用SQLi/XSS通用规则、Bot管理和URL白名单,默认策略设为“阻断+告警”。
• 验证:通过curl和浏览器检查页面加载、API响应以及头信息(确认WAF已插入X-Server-WAF头)。
3. 规则与策略(含示例表格)
• 策略分层:全局策略(CC阈值、速率限制)→ 应用策略(路径白名单/黑名单)→ 自定义签名。• CC阈值示例:单IP限速设为100 r/s,异常阈值200 r/10s后触发验证码或临时封禁。
• 白名单示例:内网监控IP段 192.0.2.0/24 设为白名单,避免误封。
• 自定义签名:对API特定参数关闭SQLi规则,或通过正则放行合法JSON。
• 规则示例表(用于规则映射):
| 规则名称 | 匹配模式 | 动作 |
|---|---|---|
| API_JSON_ALLOW | ^/api/v1/.*$ 且 Content-Type: application/json | 放行/日志 |
| CC_BLOCK | 单IP >200 请求 /10s | 验证/封禁 60s |
| SQLI_DEFAULT | 常见SQL注入签名 | 拦截+告警 |
4. 与CDN及DDoS防护的联动策略
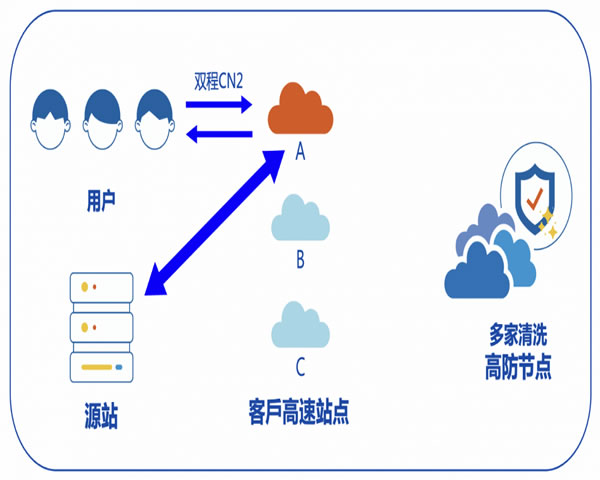
• 隐藏源站IP:通过CDN反向代理并在WAF中只允许CDN回源IP访问源站(例:允许 203.0.113.0/24)。• DDoS高峰:攻击时将WAF规则提升为“严苛阻断”,CDN开启速率限制和全站缓存策略。
• 回源保护:在源站防火墙加入规则,只允许WAF或CDN出口IP段回源。
• 流量采样:在攻击期间开启WAF详尽日志并导出到日志服务(ELK或SLS)用于溯源。
• 真实案例:某电商促销遭遇峰值流量,原始请求峰值 18k r/s,通过CDN+WAF专业版将高危请求过滤,源站稳定在 500 r/s,宕机风险被消除。
5. 误报识别与处理(真实案例)
• 案例描述:支付回调接口 /api/v1/pay 在高并发下被SQLi规则误报,导致用户支付回调失败。• 日志分析:WAF日志显示 425 次拦截记录,触发签名 SQLI_DEFAULT,拦截码 403,时间窗口 2026-09-01 10:12-10:14。
• 处理步骤:1) 在面板把该URI加入临时白名单;2) 针对回调参数创建精确正则签名放行;3) 将样本提交到厂商审核。
• 配置示例:对 /api/v1/pay 设规则:Content-Type=application/json 且 POST 时放行;对外公开文档同步更新。
• 验证与回滚:变更后监控 30 分钟,确认误报率下降到0,并保留审计日志以便日后回溯。
6. 运行监控、优化与运维建议
• 日常监控项:WAF拦截次数、误报量、边缘命中率、源站响应时间、带宽使用。• 性能指标:建议Nginx worker_processes=2,worker_connections=10240,最大并发可支撑约 20k 并发连接(视OS调整)。
• 自动化:通过堡塔面板API导出日志、定时同步规则、对误报做自动打回合并流程。
• 灾备与回滚:变更规则前做快照,重大调整先在灰度域名上验证 24 小时。
• 总结:结合CDN、WAF专业版与源站硬化,建立误报快速响应流程(检测→白名单→签名→回归),能将业务中断风险降到最低。