-
企业如何在云waf+市场进行安全产品试用与性能评估
2026/8/10 -
云waf哪个软件好用结合业务增长制定长期防护规划
2026/3/26 -
云waf哪个软件好用在应对DDoS和爬虫时的表现比较
2026/3/26 -
云waf ip管理最佳实践兼顾安全与可用性分析
2026/3/29 -
云原生时代云waf哪个软件好用与生态兼容性分析
2026/3/25 -
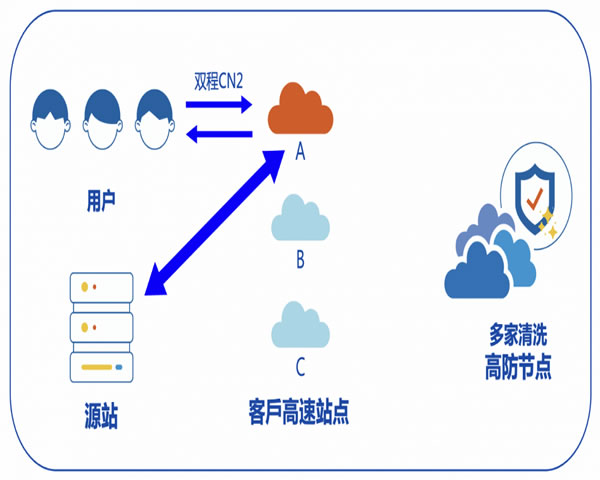
破云waf情节复盘与防护思路探讨避免安全事故发生
2026/3/29
阿里云waf白名单设置 根据流量特征动态调整的实用方法
阿里云WAF白名单设置:根据流量特征动态调整的实用方法
1. 精华:先用日志分析确定候选白名单,后用动态策略小步放量,绝不“一刀切”。
2. 精华:结合行为特征
3. 精华:用短期白名单
作为实战导向的安全操作手册,本方案围绕阿里云WAF的白名单管理提出一套可复制、可量化、可回滚的流程。首先,务必在非生产或限流模式下做充分的流量采样和日志分析,通过WAF的访问日志、回源日志和CDN日志抓取以下维度:IP、ASN、地理位置、User-Agent、请求URI、请求速率和异常响应码。
第二步,建立流量特征画像。用统计和阈值法把正常业务的“指纹”提炼出来:例如某API来自固定IP段、且UA和Referer稳定、单IP峰值QPS低于阈值,则该来源可列为白名单候选。给每个候选打分(可靠度、时间窗口、业务影响),把高分项优先进入“短期白名单”。
第三步,实现动态调整
在规则设计上,区分IP白名单URI白名单和< b>行为白名单(如允许运行特定User-Agent的请求通过但仍做速率限制)。对高风险路径(如登录、支付)要避免宽泛的白名单,采用条件白名单:IP + UA + Referer三要素匹配通过才放行。
务必把测试与回溯作为闭环。白名单变更后,持续监控WAF日志并用SIEM或ELK做回溯分析:检查放行请求的响应码、响应时间与后端异常指标,确保没有放行恶意探测或滥用流量。保留所有变更记录,做到可审计、可回滚。
自动化脚本示例(伪代码)可做为流程骨架:检测到业务放行告警 -> 触发运行白名单下发API -> 启动5分钟内密切监控 -> 若异常则撤销白名单并告警。这样把自动化与人工审批结合,既灵活又安全。
风险提示:白名单是一把双刃剑,过度放宽会让WAF防护变成装饰。始终遵循最小权限原则,避免长期、大范围IP段的白名单。对于第三方流量(机器人、爬虫),优先用速率限制和挑战验证码,而非直接放行。
落地建议总结:1)先用日志分析定候选;2)用短期、条件化白名单试点;3)用API实现下发与撤销;4)用告警与回溯保证可审计性。按照这个闭环,你能把白名单从“危险的快捷键”变成“可控的业务生效器”。
最后,保持与业务方沟通,把白名单变更纳入变更流程(CR),并定期做红蓝演练,验证在极端流量下白名单策略的稳健性。这样既能保证高可用,又能维持稳定的安全防线。