-
面向中小企业的高防cdn搭建视频部署最佳实践
2026/5/7 -
架构视角分析高防cdn是如何防御dos并实现零误杀的调优技巧
2026/6/28 -
怎么自己搭建高防cdn 并与现有CDN服务混合使用的实施方案
2026/3/28 -
解析企业级高防cdn服务的优势有哪些 运营成本与安全比较
2026/7/1 -
流量波动场景中高防cdn加速测试帮助判断服务稳定性与弹性
2026/4/16 -
cdn 高防 区别对中小企业网站防御策略的启示与建议
2026/8/23
选择高速高防cdn服务商时需要核实的技术与服务指标
导读:最好、最快、最便宜的抉择与第一步核验
在为服务器选型时,很多人都在找“最好”“最快”或“最便宜”的高速高防CDN。实际上,最佳选择往往是“在预算内对核心指标(延迟、抗攻击能力、稳定性)达到预期”的服务商。最便宜的不一定能满足回源与并发需求,最快的未必能在攻击下保持可用。第一步应核实高防CDN服务商的带宽峰值、清洗能力、全球/国内节点分布以及与您源站服务器的对接与回源策略。
网络与节点覆盖—就近接入与回源路径
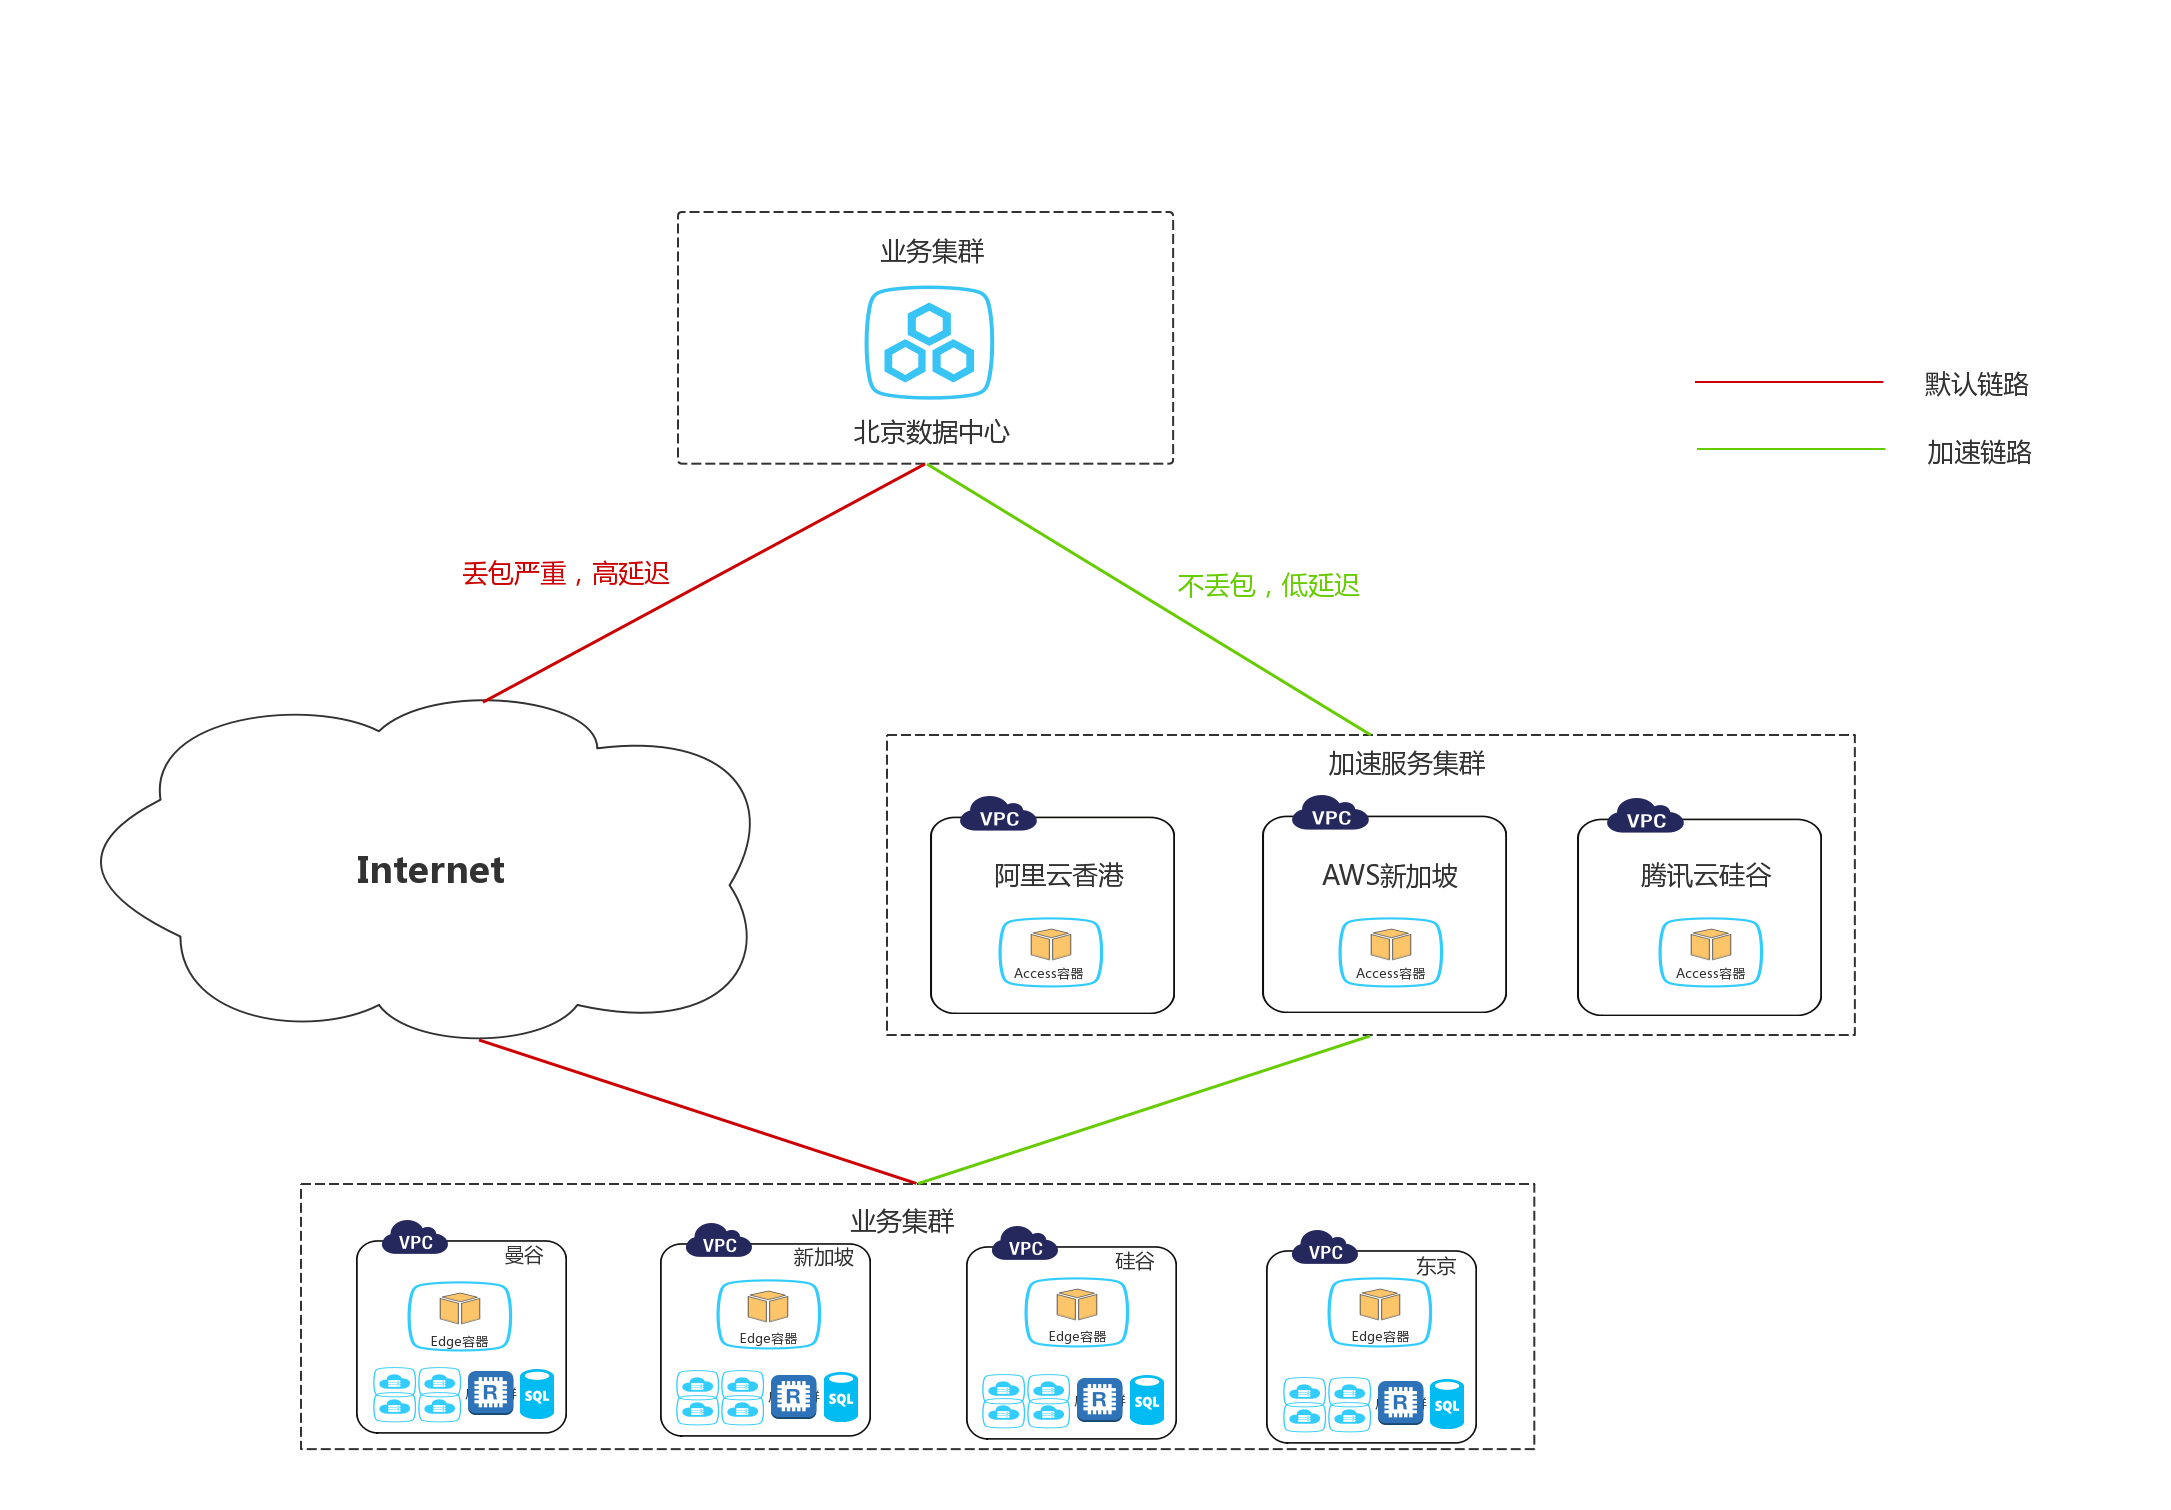
核查服务商的节点分布(国内/国际)与直连运营商情况,评估到您的服务器的回源路径。理想的高速高防CDN应提供就近接入、智能路由与多运营商链路,减少跨网段跳数和拥塞窗口,从而降低TTFB与丢包。要求服务商给出到主要城市或数据中心的实际延迟与丢包数据,最好能提供Probe或试用节点供真实测量。
带宽、并发与清洗能力—抗攻击核心指标
针对DDoS高峰,需核实峰值带宽承载能力(Gbps/Tbps)、并发连接数与每秒请求数(CPS/QPS)以及清洗中心的清洗速率与策略。检测服务商是否公开历史攻击清洗案例、是否具备L3/L4与L7分层清洗,以及清洗时的误判率与回源保护策略。这些指标直接决定在攻击时您的服务器能否保持可用。
缓存策略与命中率—降低源站压力
优良的缓存策略能显著减轻源站负载。询问服务商的默认缓存规则、静态资源与动态加速策略、缓存过期与预热机制,以及自定义缓存控制能力。重点关注缓存命中率的统计与提升手段(如分片缓存、边缘计算脚本),以及回源时的并发限制与回退策略,确保在大流量下源站不会被雪崩式请求压垮。
协议支持与性能优化
检查是否支持HTTP/2、HTTP/3(QUIC)、TLS1.3、长链接与Keep-Alive等现代协议,这些直接影响页面加载性能与移动端体验。对于服务器端,确认CDN是否支持源站压缩、GZIP/Brotli、TLS会话复用与证书托管,以及是否能与您的Web/应用服务器(如Nginx、Apache、IIS)无缝集成。
SLA、监控与报警—服务保障与可观测性
要求明确的SLA条款(可用率、响应时间、赔付机制)。此外,服务商应提供实时监控面板、告警(短信/邮件/钉钉/Slack)、日志下载与接口(API)以及流量/攻击报告。日志粒度(访问日志、WAF日志、清洗日志)对于溯源与复现至关重要,确保能导出并与您现有的监控系统对接。
源站健康检查与回源策略
核实健康检查频率、检测方式(HTTP/HTTPS/TCP/自定义脚本)与回源策略(轮询、权重、主备)。对于服务器,关注是否支持主动回源限速、熔断、降级和灰度流量回流,以避免在高负载或攻击时源站不可用。如果使用私有或云主机,检查是否支持内网加速或直连链路以降低回源延迟。
运维支持、证书与合规性
评估服务商的技术支持响应(7x24)与上报流程,是否提供专属客户经理、演练与应急预案。证书管理(免费托管或支持自带证书)、数据合规(如等保/GDPR)与审计能力是企业级用户必须确认的要点。同时,确认变更发布流程和版本回滚能力,以降低运维风险。
测试验证与成本评估
最终决策前应做PoC与压力测试:真实流量回放、并发压测、造攻验证(与服务商协商安全前提下)、缓存命中率测试与回源稳定性验证。比较计费模型(按流量、按带宽峰值或按请求数),并核算在不同流量情形下的成本。记住,最低价格常伴随最低保障,理性权衡性能与预算。
结论与落地建议
选择高速高防CDN的关键是以服务器可用性与业务连续性为核心:核验节点与回源质量、带宽与清洗能力、缓存命中与协议支持、SLA与运维响应。通过PoC、流量模拟与对接自动化API进行全面评估,优先选择在您目标市场有稳定节点与实战记录的高防CDN服务商,在预算允许下优先保障关键业务的防护与性能。