分类
相关文章
-
阿里云waf透明代理在多站点托管时的流量隔离与策略管理策略
2026/5/31 -
宝塔云waf部署安全策略模板适配行业常见场景
2026/3/22 -
云waf产品的主要特点 在多租户环境下的隔离与性能分析
2026/9/13 -
不同云厂商云waf 部署对比与选型建议实战研究
2026/3/12 -
安全团队如何制定策略来防止xss绕过华为云waf并降低误报
2026/6/30 -

阿里云waf防火墙贵不贵 性能价值评估帮助决策是否升级产品
2026/9/8
热门标签
云盾与云waf区别 从安全定位到功能边界的全面对比
2026年9月14日
1.
概述:什么是云盾与云WAF
(1)云盾通常指面向云平台的综合防护(含DDoS、网络层ACL、入侵检测/防御等)。
(2)云WAF主要针对Web应用层(HTTP/HTTPS)的输入校验、规则拦截与漏洞利用防护。
(3)两者的侧重点不同:云盾偏向网络与边界防护,云WAF偏向应用层语义检测。
(4)在大型云服务中二者常为互补组件,共同构成多层防御(Defense-in-Depth)。
(5)本文面向使用VPS/主机/域名/CDN的工程师,聚焦部署、性能与实战数据对比。
2.
安全定位对比:防护层级与治理对象
(1)云盾:通常工作在L3-L4,主要治理流量、连接、端口、协议异常。
(2)云WAF:工作在L7,专注HTTP语义、Cookie/参数、路径、上传文件等攻击。
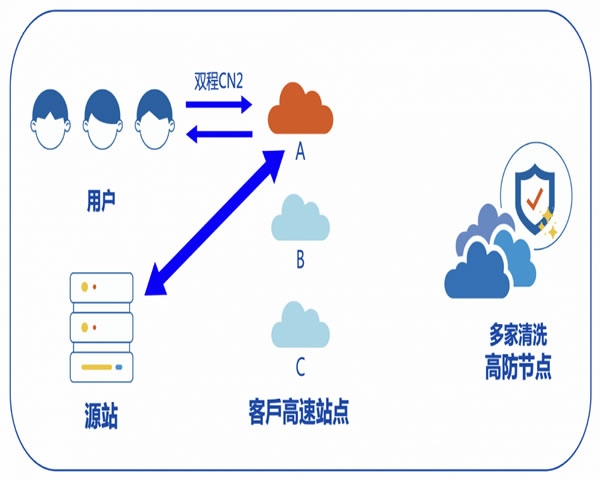
(3)云盾能快速缓解大流量DDoS(带宽/包/连接洪泛),减少骨干带宽占用。
(4)云WAF能阻止SQL注入、XSS、CSRF、文件包含等针对应用逻辑的攻击。
(5)两者在规则、日志与报警体系上存在交集,但审计视角不同:网络流量vs应用事件。
3.
功能边界:常见功能对照
(1)DDoS防护:云盾提供清洗与流量调度,云WAF通常配合速率限制但不做大带宽清洗。
(2)协议与端口控制:云盾支持TCP/UDP/ICMP策略,云WAF只处理HTTP/HTTPS。
(3)签名/行为规则:云WAF更强调签名库、正则和行为分析以识别攻击载荷。
(4)BOT管理与验证码:WAF常提供自动化蜘蛛与登录保护能力,云盾更偏向流量层面的速率控制。
(5)堡垒/主机防护:部分云盾集成主机Agent(文件完整性、内核防护),WAF则不触及主机内核。
4.
部署模式与对接:反向代理、透明网关与Agent
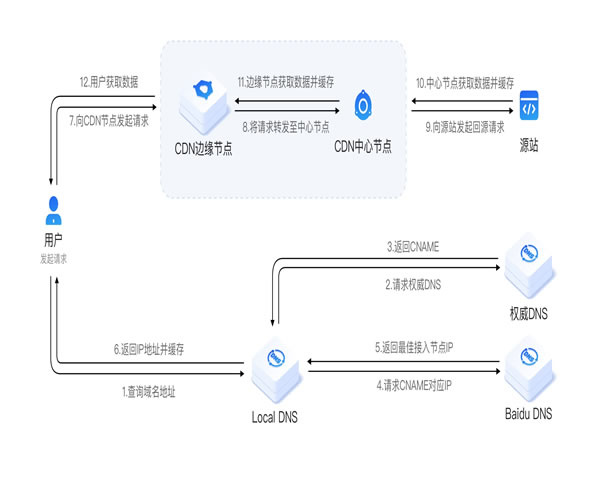
(1)云WAF常以反向代理、反向CDN或二层代理模式接入,需将域名DNS指向WAF。
(2)云盾可以在边缘清洗节点处做流量切换,或与CDN/骨干网络深度集成。
(3)主机/VPS可部署云盾Agent以获取主机态信息,结合云端策略实现快速阻断。
(4)TLS终止:WAF通常需要证书接管(影响TLS握手);云盾清洗节点也可能影响TLS路径。
(5)对接成本:域名/证书/负载均衡调度是常见改造点,需评估切换窗口与回滚策略。
5.
性能与容量影响:延迟、吞吐与资源消耗
(1)延迟:云WAF在做深度包检测与正则匹配时会带来可测的应用层延迟(一般在5-50ms范围)。
(2)吞吐:云盾边缘清洗以高带宽为主,需为高峰攻击预留清洗能力(例如1Gbps/节点或更高)。
(3)缓存与CDN:合理结合CDN可显著降低WAF计算压力与源站带宽占用。
(4)资源消耗:WAF规则越复杂,CPU/内存消耗越高,主机型WAF对VPS资源要求更敏感。
(5)容量规划:常见SLA建议——业务服务应预配置至少峰值带宽的1.5x清洗能力和WAF并发请求缓冲。
6.
真实案例与服务器配置举例(含数据表)
(1)案例背景:某电商平台使用自建VPS与云服务混合架构,峰值PV约20000/s,日常带宽15 Mbps。
(2)攻击事件:遭受HTTP慢速POST与SYN洪泛混合攻击,峰值攻击带宽约350 Mbps,连接数突增至60万。
(3)处理流程:启用云盾清洗+云WAF拦截策略,切换域名到CDN+WAF,源站下放只允许CDN/云盾IP访问。
(4)效果数据:清洗后对源站带宽影响降至稳定10 Mbps,拒绝恶意请求99.6%,页面响应恢复到正常延迟区间。
(5)以下为攻击前/后与示例服务器配置对比:
| 项 | 攻击前(自研) | 启用云盾+WAF后 |
|---|---|---|
| 实例 | VPS-4vCPU-8GB | 同上(前端增加清洗节点) |
| 带宽占用 | 350 Mbps(攻击峰值) | 10 Mbps(清洗后) |
| 并发连接 | 600k | 8k(合法) |
| CPU使用率 | 95%(无法响应) | 30%(稳定) |
| 阻断率 | N/A | 99.6% |
7.
选型建议与运维实践结论
(1)如果你的主要威胁是大带宽DDoS与网络层扫描,应优先部署云盾或边缘清洗服务。
(2)若业务面临SQL注入、XSS等应用层攻击或有复杂应用逻辑校验需求,应部署云WAF。
(3)最佳实践是两者结合:云盾负责“挡流量”,云WAF负责“看内容、阻Payload”。
(4)运维建议:域名接入策略、证书管理、日志集中化(ELK/EFK)、规则版本管理不可忽视。
(5)监控与演练:定期演练切换、容量演练、规则回归测试,确保在VPS/主机/CDN链路上恢复时间满足SLA。