1. 概述与目标
本文目标是为有多站点(例如数十到数百域名/子域)需要统一
云WAF防护的团队,给出可执行的接入、策略模板化、批量下发、灰度验证、监控告警与回滚的运维体系操作步骤,确保可复制、可审计与可回退。
2. 准备工作与前置条件
准备事项:1) 获取云WAF平台账号与Admin API Key;2) 各站点DNS权限或托管账号;3) Origin(源站)信息(IP或负载均衡域名);4) TLS证书或支持ACME;5) 日志接收端(ELK/CloudWatch/OSS)和告警通道(邮件/钉钉/Slack);6) 基础脚本环境(curl/jq/terraform或Python)。
3. 站点接入的标准化流程(逐站)
步骤:1) 在WAF控制台建“站点/域名”或通过API创建tenant/domain;2) 配置源站地址与端口;3) 在DNS中将域名CNAME到WAF提供的域名(示例:www.example.com -> cname.waf-provider.net),或修改A记录至WAF托管IP;4) 上传或启用TLS(通过ACME自动签发更推荐);5) 验证回源与页面完整性(通过curl -I https://域名 查看响应头)。
4. 批量接入多站点的自动化方法
实操:准备CSV/JSON列表(域名、源站、环境标签)。使用API批量创建脚本示例:curl -X POST https://api.waf/v1/sites -H "Authorization: Bearer $API_KEY" -H "Content-Type: application/json" -d @site.json。site.json包含{"domain":"a.com","origin":"10.0.0.1","tags":["prod","frontend"]}。将脚本并入CI任务,分批并发限制10个/次,捕获失败日志重试。
5. 统一策略模板设计与版本化
原则:以可复用模板管理安全策略。模板项:OWASP规则集、IP白名单/黑名单、Geo封禁、速率限制、Bot管理、自定义规则(正则)。把每个模板写成JSON/YAML并存入Git(例:waf-templates/owasp-default.json)。使用语义化版本号(v1.0.0),每次变更提交PR并通过自动化测试(见第6步)。
6. 策略在测试环境的灰度验证流程
步骤:1) 创建“灰度组”站点集合;2) 将新模板以“模拟/学习”模式加载(日志记录但不阻断);3) 配置流量镜像(若WAF支持)或设置10%流量走新策略(按权重或Cookie);4) 收集7天日志,使用规则命中率与误杀率指标评估;5) 若误杀>阈值(默认1%),回滚并调整规则。
7. 策略批量下发与分阶段发布操作
步骤与命令:1) 在Git合并后通过CI触发部署Job;2) Job调用API为目标tag/站点组下发策略:curl -X POST https://api.waf/v1/policies/apply -H "Authorization: Bearer $API_KEY" -d '{"policy_id":"v1.1.0","site_tags":["prod"],"mode":"staged","batch_size":20}';3) 采用分批(batch_size)策略,观察每批24小时再继续;4) 发布成功回写版本至Git和变更工单系统。
8. 精细化规则管理与自定义规则推送
操作:用例驱动编写单条自定义规则(例如Block SQL注入特征):{"name":"block-sqli","condition":"uri|body matches regex","pattern":"(?i)(union.*select)"}。使用API逐条下发并标记“临时生效30天”以便审计。对高风险规则先在模拟模式跑48小时。
9. 日志采集、解析与监控指标建立
步骤:1) 在WAF控制台配置日志推送(syslog/HTTP/云对象存储);2) 创建ELK/EFK索引并导入字段映射(src_ip, dst_domain, rule_id, action, risk_score);3) 建立关键仪表盘:规则命中率、误阻断率、响应时间、请求QPS;4) 对异常模式设置阈值告警(如5分钟内某规则命中突增5倍)。
10. 告警与事件响应流程(SOP)
步骤:1) 把告警接入值班群/工单系统;2) 告警分级:P1(业务中断)、P2(误拦客诉)、P3(信息类);3) P1立即切换WAF到宽松白名单模式并通知网络团队回滚策略版本;4) 记录事件复盘并在周会上更新策略模板。
11. 回滚与备份操作详解
回滚步骤:1) 每次策略下发都生成快照(API: GET /policies/{id}/export -> 保存JSON);2) 若问题出现,调用恢复API:POST /policies/apply with policy_snapshot_id;3) 验证回滚后10分钟内关键业务是否恢复;4) 定期(每周)自动导出并存储到安全对象存储,保留90天以上。
12. 与CI/CD和基础设施即代码的整合
实践:把WAF模板纳入Terraform或Ansible管理,示例Terraform资源:resource "waf_policy" "default" { name="owasp" rules = file("owasp.json") }。CI流水线流程:Pull Request -> 静态校验(JSON Schema)-> 测试组灰度 -> 自动化部署 -> 通知。
13. 日常运维与权限管理
建议:1) 采用最小权限原则,管理API Key分级(只读/写/管理员);2) 操作必须走工单并记录审计日志;3) 定期(每月)复核站点分组与标签,清理不再使用的域名;4) 每季度进行策略冲突检测并整理规则优先级。
14. 性能与成本优化建议
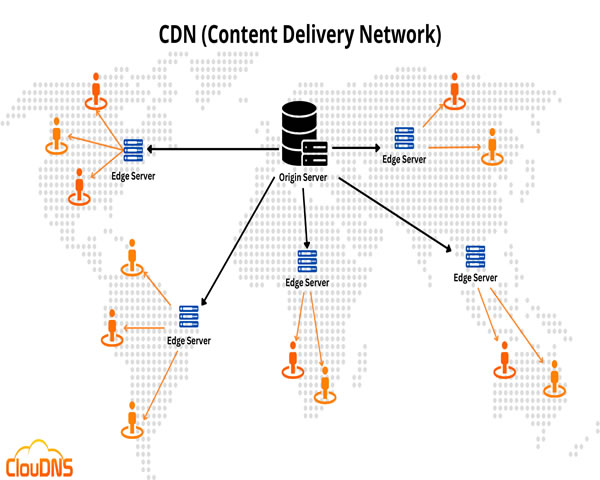
要点:把静态内容走CDN降低WAF压力,对低风险路径设置更宽松的策略以减少误报和CPU开销,使用速率限制保护刷流量但避免全局阈值过低导致误阻,按站点流量分层收费时优先对高价值站点施加更细粒度策略。
15. 问:如何快速验证新下发的统一策略是否影响业务?
答:先在灰度组用模拟模式或10%流量发布,开启详细日志并比对模拟前后的错误率与响应码分布,使用synthetic checks(合成监测,如每5分钟调用关键接口)观察业务端点是否异常。
16. 问:如果出现大面积误阻,如何快速回退并恢复访问?
答:事先准备好“紧急回退”策略版本快照和脚本,运维在接到P1告警时执行回退API(POST /policies/apply snapshot_id),或临时启用白名单/宽松模式,同时通知上游DNS或LB短时调整路由。
17. 问:多站点管理时如何做到合规审计与变更可追踪?
答:把所有策略变更、下发操作纳入CI/Git流,使用Merge Request记录变更理由与审批;WAF平台开启审计日志导出并集中存储90天以上;对敏感修改要求二次审批并留存工单ID。
来源:云waf防护网在多站点管理下的统一策略下发与运维体系