-
阿里云waf怎么用多域名防护与证书管理操作指南
2026/4/21 -
企业迁移到又拍云waf的成本效益与兼容性分析
2026/6/11 -
观点专栏刘少东 腾讯云ai waf对行业合规与数据隐私的影响探讨
2026/4/10 -
安全团队如何制定策略来防止xss绕过华为云waf并降低误报
2026/6/30 -
云waf 部署中的网络拓扑与证书配置实用指南
2026/3/18 -
运维向阿里云waf怎么用性能调优与日志分析指南
2026/4/20
云waf是如何保护服务器的安全 对抗脚本化攻击的策略
1. 精华:云WAF通过实时流量分析和动态规则阻断绝大多数自动化攻击,降低服务器被攻陷风险。
2. 精华:结合威胁情报和行为指纹可识别变种脚本与高级Bot,做到早发现、早拦截。
3. 精华:策略层面采用白名单/黑名单、速率限制与挑战机制三管齐下,兼顾安全与可用性。
在互联网战场上,脚本化攻击以其规模化、自动化和快速迭代著称。面对这种“人人可得”的攻击工具,传统边界防护已显疲态。此时,云WAF成为一道敏捷、可扩展且智能的防线,不只是被动阻挡,而是主动识别与驱逐威胁。
云WAF的第一把利剑是基于规则的深层包检测与语义分析。通过自定义的正则与签名规则,系统能拦截常见的SQL注入、XSS、文件包含等攻击载体;结合请求上下文,拦截伪装成正常流量的异常请求,实现精准打击。
第二把利剑是行为与指纹识别。现代脚本虽然能伪造头部、Cookie,但难以完美模拟真实用户的鼠标、页面加载顺序与JavaScript执行特征。云WAF通过行为指纹、JavaScript挑战与时间特征分析,识别自动化脚本与头部伪造,显著提升识别率。
第三个关键是实时分析与全网威胁共享。云端集中分析大量站点的攻击样本,形成活跃的威胁情报库,能在秒级将新出现的攻击模式下发到所有客户,实现“预防式防御”。这比单点本地WAF反应快得多。
此外,速率限制与挑战机制(如验证码、JS挑战)是对抗爆发式脚本攻击的利器。配合分级响应策略,针对疑似脚本流量逐步升级验证,既能保护服务器安全,又能降低对真实用户的影响。
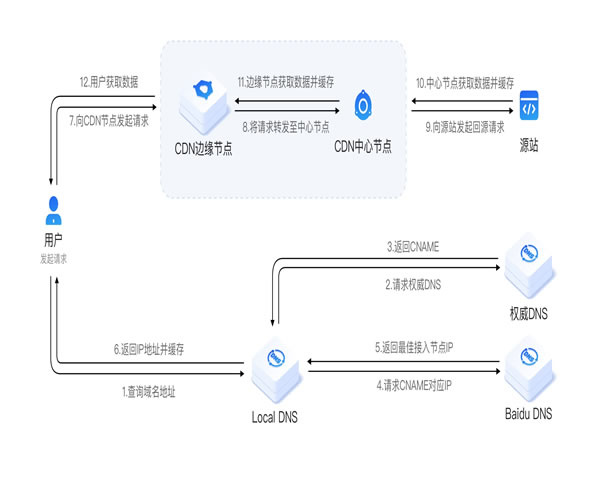
面对分布式拒绝服务(DDoS)与大规模Bot刷量,云WAF通常与边缘CDN与流量清洗平台联动。在大流量攻击时,流量可被就地清洗或转到清洗中心,保证原始服务器不被耗尽资源。
规则管理上,融合自动化与人工复核至关重要。自动化规则能快速遏制爆发式攻击,安全团队则应定期对规则误杀与漏报进行审查,优化白名单与例外策略,避免业务中断。
在部署策略方面,推荐采用“监控—学习—拦截”的渐进式上线流程:先用检测模式观察流量,基于日志训练行为模型,再切换到阻断模式。此流程既保障安全效果,又降低误判风险。
技术之外,合规与审计能力提升可信度。记录完整的拦截日志、攻击链条与处置流程,不仅满足合规要求,也能在安全事件中证明防护有效性,这与Google的EEAT精神一致:有经验、有专业、有权威并可被验证。
作为经验总结:将规则引擎、行为指纹、速率限制、挑战机制与威胁情报深度融合,并辅以合理的运维流程,是对抗脚本化攻击、保障服务器安全的实战之道。持续演进规则与模型,才能在攻防对抗中始终占优。
作者简介:我是一名网络安全专家,10年云端防护与WAF实战经验,曾主导多家互联网企业的安全体系建设与应急响应,擅长Bot管理与自动化防护策略,欢迎验证与咨询。