-
华为云waf多少钱与竞品价格对比及购买建议
2026/4/26 -
面向中小公司华为云waf怎么设置才能防止常见攻击教程
2026/5/14 -
宝塔云waf部署安全策略模板适配行业常见场景
2026/3/22 -
开发者视角解读腾讯云 cdn waf自定义规则与正则匹配要点
2026/10/14 -
阿里云waf防爬功能监控指标与流量异常识别方法
2026/3/24 -
waf 京东云 与其他云厂商WAF互通的实现可能性探讨
2026/9/20
剖析云waf是如何保护服务器的安全 在入侵防御中的作用
随着互联网业务的复杂化,Web层攻击(如SQL注入、XSS、文件包含及应用层DDoS)对服务器、VPS和主机的威胁日益严重,云WAF成为企业提升安全防护能力的首选方案之一。
云WAF(Web Application Firewall)是一种部署在云端的应用层防火墙,通过对HTTP/HTTPS请求进行实时检测、过滤与阻断,有效防止常见的应用层攻击,保护域名绑定的站点和后端服务器不被直接命中。
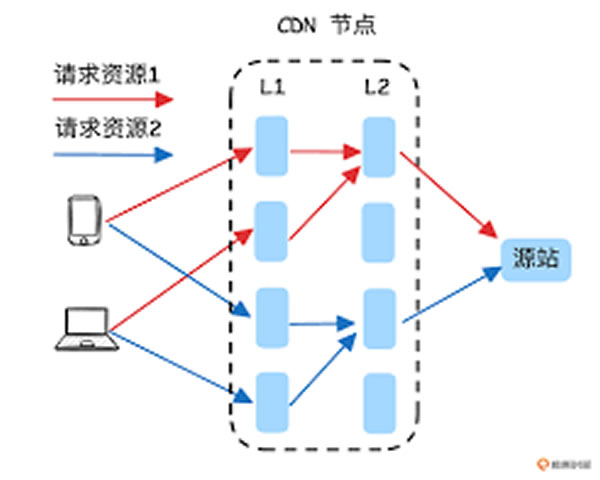
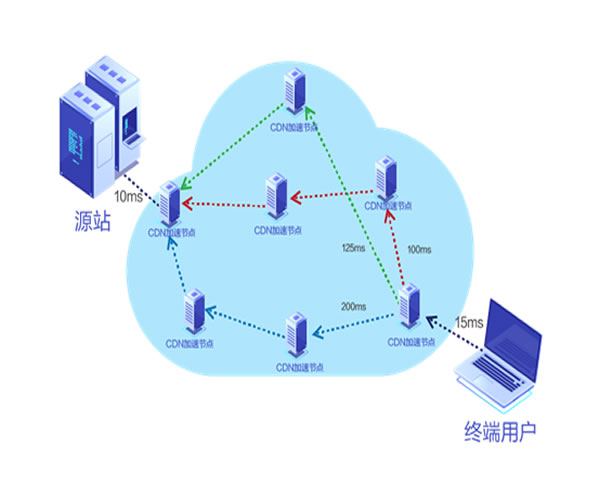
在工作原理上,云WAF通常以反向代理或CDN集成的方式运作,所有外部请求首先经过WAF的检查,满足安全策略的流量再转发到源站,从而在边缘即可阻断恶意流量,减少对源服务器的负载和带宽消耗。
核心技术包括:基于规则的签名检测、行为分析与异常流量识别、速率限制与连接控制、虚拟补丁(virtual patching)、IP信誉库与地理封锁,以及验证码、人机验证等挑战机制,形成多层次防护。
云WAF与CDN结合时能够同时提供内容加速和安全过滤:静态资源通过CDN缓存降低源站请求,动态请求由WAF策略解析,结合缓存策略和TLS终端,既提升访问性能又强化防护能力。
当面临大流量攻击或七层DDoS时,云WAF可与高防DDoS服务联动,先由高防对抗大流量攻击,WAF专注识别应用层复杂攻击,实现流量分流与深度清洗,从而保护VPS、主机和业务应用的可用性。
在实际防护场景中,云WAF能阻止SQL注入、跨站脚本(XSS)、远程命令执行(RCE)尝试、文件包含漏洞利用以及常见爬虫和恶意机器人,同时可以通过日志和告警为安全分析提供线索。
部署模式有多种选择:云端即服务的SaaS模式最便捷,无需改动源站即可生效;同时也支持与负载均衡、DNS或CDN深度整合;对有合规要求的企业,可选异地备份和日志保全服务。
对于运维和开发团队,云WAF还提供流量可视化、攻击溯源、自动化规则更新和API接口,便于将安全策略纳入CI/CD流程,快速响应新漏洞或异常行为,降低人为操作错误带来的风险。
性能方面,优质的云WAF在边缘节点完成大部分校验和缓存,加上智能路由与缓存设置,对站点响应影响微乎其微;同时建议配合CDN与负载均衡以获得更稳定的访问和更低的延迟。
购买建议:对于运行关键业务的服务器、VPS或托管主机,建议购买云WAF+CDN+高防DDoS的组合套餐,并绑定域名和使用托管DNS服务,以获得从域名解析到应用层的全链路防护与加速。
供应商选择时要关注规则更新频率、误报率控制、支持的协议(HTTP/2、WebSocket)、SSL证书管理能力、日志存储与导出、以及是否有对接国内外高防资源和24/7响应支持,建议挑选提供试用或按流量计费的灵活方案后再采购。
如果您需要一站式购买和托管服务,推荐选择有完整产品线和运维保障的供应商。德讯电讯提供云WAF、CDN、VPS/主机、域名注册和高防DDoS等产品,可按需组合并提供专业技术支持与购买咨询,适合希望以最低运维成本实现高可用与高安全的企业用户。