分类
相关文章
-
云waf如何做灾备与CDN、负载均衡联动的故障切换策略
2026/6/22 -

阿里云的waf实现 在API网关场景下的部署与兼容性分析
2026/8/26 -
堡塔云waf和宝塔可以安装在一台主机上吗 安全隔离建议
2026/8/7 -
苏研的移动云waf适配多网络环境的优化策略与案例
2026/5/6 -
安全架构师解析华为云waf防火墙与入侵检测系统的协同策略
2026/6/21 -
安全评估waf云防火墙 与渗透测试结合验证防护有效性的流程
2026/7/30
热门标签
利用堡塔云waf专业版 加强Web应用多层防护策略
2026年9月27日
1.
概述:为什么需要多层防护
- 随着应用层攻击(如SQL注入、XSS、远程文件包含)增多,单一防护不足以保障线上服务安全。- 堡塔云WAF专业版聚焦应用层规则引擎,可与CDN、网络层清洗结合形成纵深防御。
- 多层防护能把攻击在不同层级分流(DNS/CDN/边缘WAF/主机),降低单点压力。
- 对于中小型SaaS与电商,合理成本下实现99.9%可用性和快速恢复是关键目标。
- 本文将给出部署建议、服务器配置示例、真实案例与可量化数据,便于工程化落地。
2.
堡塔云WAF专业版核心能力与优势
- 支持基于签名、行为、机器学习的多种检测方式,拦截SQLi、XSS、RCE等常见攻击。- 支持自定义规则与白名单,能结合业务URL/参数进行细粒度控制。
- 与堡塔面板、日志中心集成,方便实时审计与回溯事件。
- 支持API与自动化配置,便于CI/CD环境中动态下发策略。
- 专业版通常包含更丰富的规则库与更高的并发处理能力,适合流量较大的生产环境。
3.
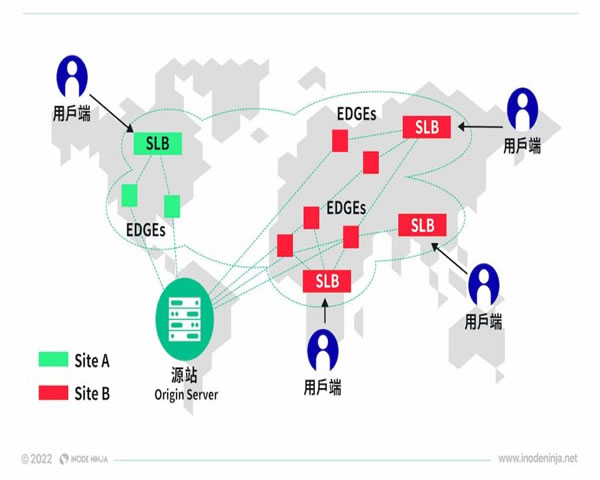
多层防护架构建议(DNS→CDN→WAF→主机)
- 层级一(DNS + 域名策略):使用权威DNS与DNS负载分发,配置健康检查与备用域名。- 层级二(CDN + 网络清洗):在边缘缓存静态资源并进行DDoS流量吸收,减少回源请求。
- 层级三(边缘WAF / 堡塔云WAF):对HTTP/HTTPS请求做应用层检测与速率限制(RPS/IP)。
- 层级四(主机/应用防护):在源站部署堡塔面板的安全模块、主机入侵检测(HIDS)与系统补丁管理。
- 层级五(日志与应急响应):集中日志到ELK/云日志,设置告警阈值并预置应急脚本与流量清洗规则。
4.
示例服务器与WAF部署配置(含具体参数)
- 源站示例:CPU 4核 Intel Xeon, 内存 8GB, 磁盘 200GB NVMe, 带宽 100Mbps(峰值需结合CDN); 操作系统:CentOS 7 / Ubuntu 20.04。- Web服务示例:Nginx 1.20 + PHP-FPM 7.4,最大worker_connections=1024,keepalive_timeout=65。
- 堡塔云WAF专业版部署:边缘模式接入CDN,回源使用真实IP透传,WAF规则开启:SQLi/XSS/命令注入/敏感文件防护。
- 速率限制策略示例:单IP并发连接限制 200,单IP一分钟请求数限制 2000,登录接口 5 次/分钟。
- 自动化脚本示例:异常流量触发阈值 5000 RPS 时自动切换高防模式并通知管理员(Webhook + SMS)。
| 组件 | 配置/参数 | 说明 |
|---|---|---|
| 源站服务器 | 4核 / 8GB / 200GB NVMe | 中等负载电商/应用合适 |
| 带宽 | 100Mbps | 结合CDN缓解大流量 |
| Nginx | worker_connections=1024 | 高并发调整 |
| WAF规则 | 启用全部核心规则 + 自定义白名单 | 覆盖95%以上已知利用链 |
5.
真实案例:电商平台遭遇应用层与DDoS混合攻击
- 背景:某中型电商促销期,域名 shop.example.com,峰值日PV约 1.2M,常态并发约 3k RPS。- 攻击情形:同时出现 120k RPS 的HTTP Flood(伪造大量GET请求)和持续性SQLi尝试(目标为商品搜索接口)。
- 防御过程:CDN吸收大部分网络层流量,堡塔云WAF专业版在边缘拦截99.7%的异常请求并触发速率限制与验证码挑战。
- 结果数据(攻击峰值小时):阻断请求量 118,950 RPS,回源请求下降至 1,050 RPS,源站CPU峰值由100%降为45%。
- 教训与改进:提前配置高防策略、为搜索接口设独立限速与验证、扩大日志保存周期以便事后审计。
| 指标 | 攻击前/正常 | 攻击峰值 | 防护后回源 |
|---|---|---|---|
| RPS | 3,000 | 120,000 | 1,050 |
| WAF阻断率 | — | 99.7% | — |
| 源站CPU | 35% | 100% | 45% |
6.
运维与监控:保持防护长期有效的实践
- 日志集中管理:将WAF日志、边缘CDN日志、应用日志统一导入日志平台(如ELK/CloudLog),保留至少30天。- 告警与阈值:设置多级阈值(警告/严重/触发自动化),如一分钟内RPS增长 300% 触发通知。
- 规则库更新:WAF规则需定期更新(建议每日同步),并对误杀事件做回溯与规则微调。
- 演练与恢复:定期进行流量混合演练与恢复测试,模拟回源削峰、切换高防状态。
- 备份与冗余:源站配置热备(主备多可用区),DNS设置短TTL以便快速切换流量方向。
7.
总结与实施路线图
- 确定保护范围:先列出关键域名、接口与资源,优先对登录、支付、搜索接口施加更严格策略。- 按层级部署:DNS→CDN→堡塔云WAF→主机安全,逐层测试并观察回源变化。
- 数据驱动优化:通过案例数据(如上表)评估防护效果并调整速率限制与验证码策略。
- 自动化与SOP:把常见攻击响应写成SOP并自动化(自动切换高防、通知与故障单)。
- 持续改进:结合业务增长不断扩容带宽、调整WAF策略与扩展日志保留周期,确保线上服务在高压下仍能稳定可用。