-
真实反馈高防cdn推荐酷盾安全 客户满意度与响应速度
2026/7/30 -
工程师视角梳理高防cdn优点与部署维护的最佳实践建议
2026/6/21 -
广西高防cdn专业公司报价与合同要点实用参考手册
2026/4/3 -
规模大的高防cdn咨询热线 费用透明度与合同要点提醒
2026/8/7 -
性能优化国内高防免备案cdn带宽调度与节点选择的实用技巧
2026/5/20 -
解析企业级高防cdn服务的优势有哪些 运营成本与安全比较
2026/7/1
高防cdn怎么阻止网络攻击结合WAF与行为分析的实战方法
在面对持续增长的网络威胁时,选择合适的防护手段关系到业务可用性和成本。通常所谓“最好”的方案是将高防CDN、云端或本地WAF与实时行为分析系统结合,通过边缘拦截大流量攻击、应用层深度检测和异常行为识别三层防护来保护服务器;而“最便宜”的方案可能只是简单启用CDN限流或基于IP黑名单的过滤,但很难应对复杂攻击。本文围绕服务器防护,给出结合三者的实战方法与成本权衡,帮助你在可承受的费用下达到最佳防护效果。
高防CDN是指在全球或区域边缘节点具备抗DDoS能力的内容分发网络,通过流量清洗、速率限制和源站隐藏减少源服务器压力;WAF(Web Application Firewall)针对应用层攻击(如SQL注入、XSS、文件包含)进行签名/规则检测和策略拦截;行为分析则通过机器学习或规则引擎识别异常请求模式、爬虫行为和慢速攻击,从而发现零日或未知攻击。三者互为补充,形成“边缘清洗 + 应用检测 + 异常识别”的综合防护。
对服务器而言,把流量先引到高防CDN有三大好处:一是大幅减少到源站的流量,保护服务器带宽与连接数;二是边缘节点能快速应对大规模DDoS,通过黑洞/清洗池分流恶意流量;三是隐藏源服务器真实IP,降低被直接攻击的风险。结合缓存策略还能提高响应速度,降低源站CPU和I/O压力。
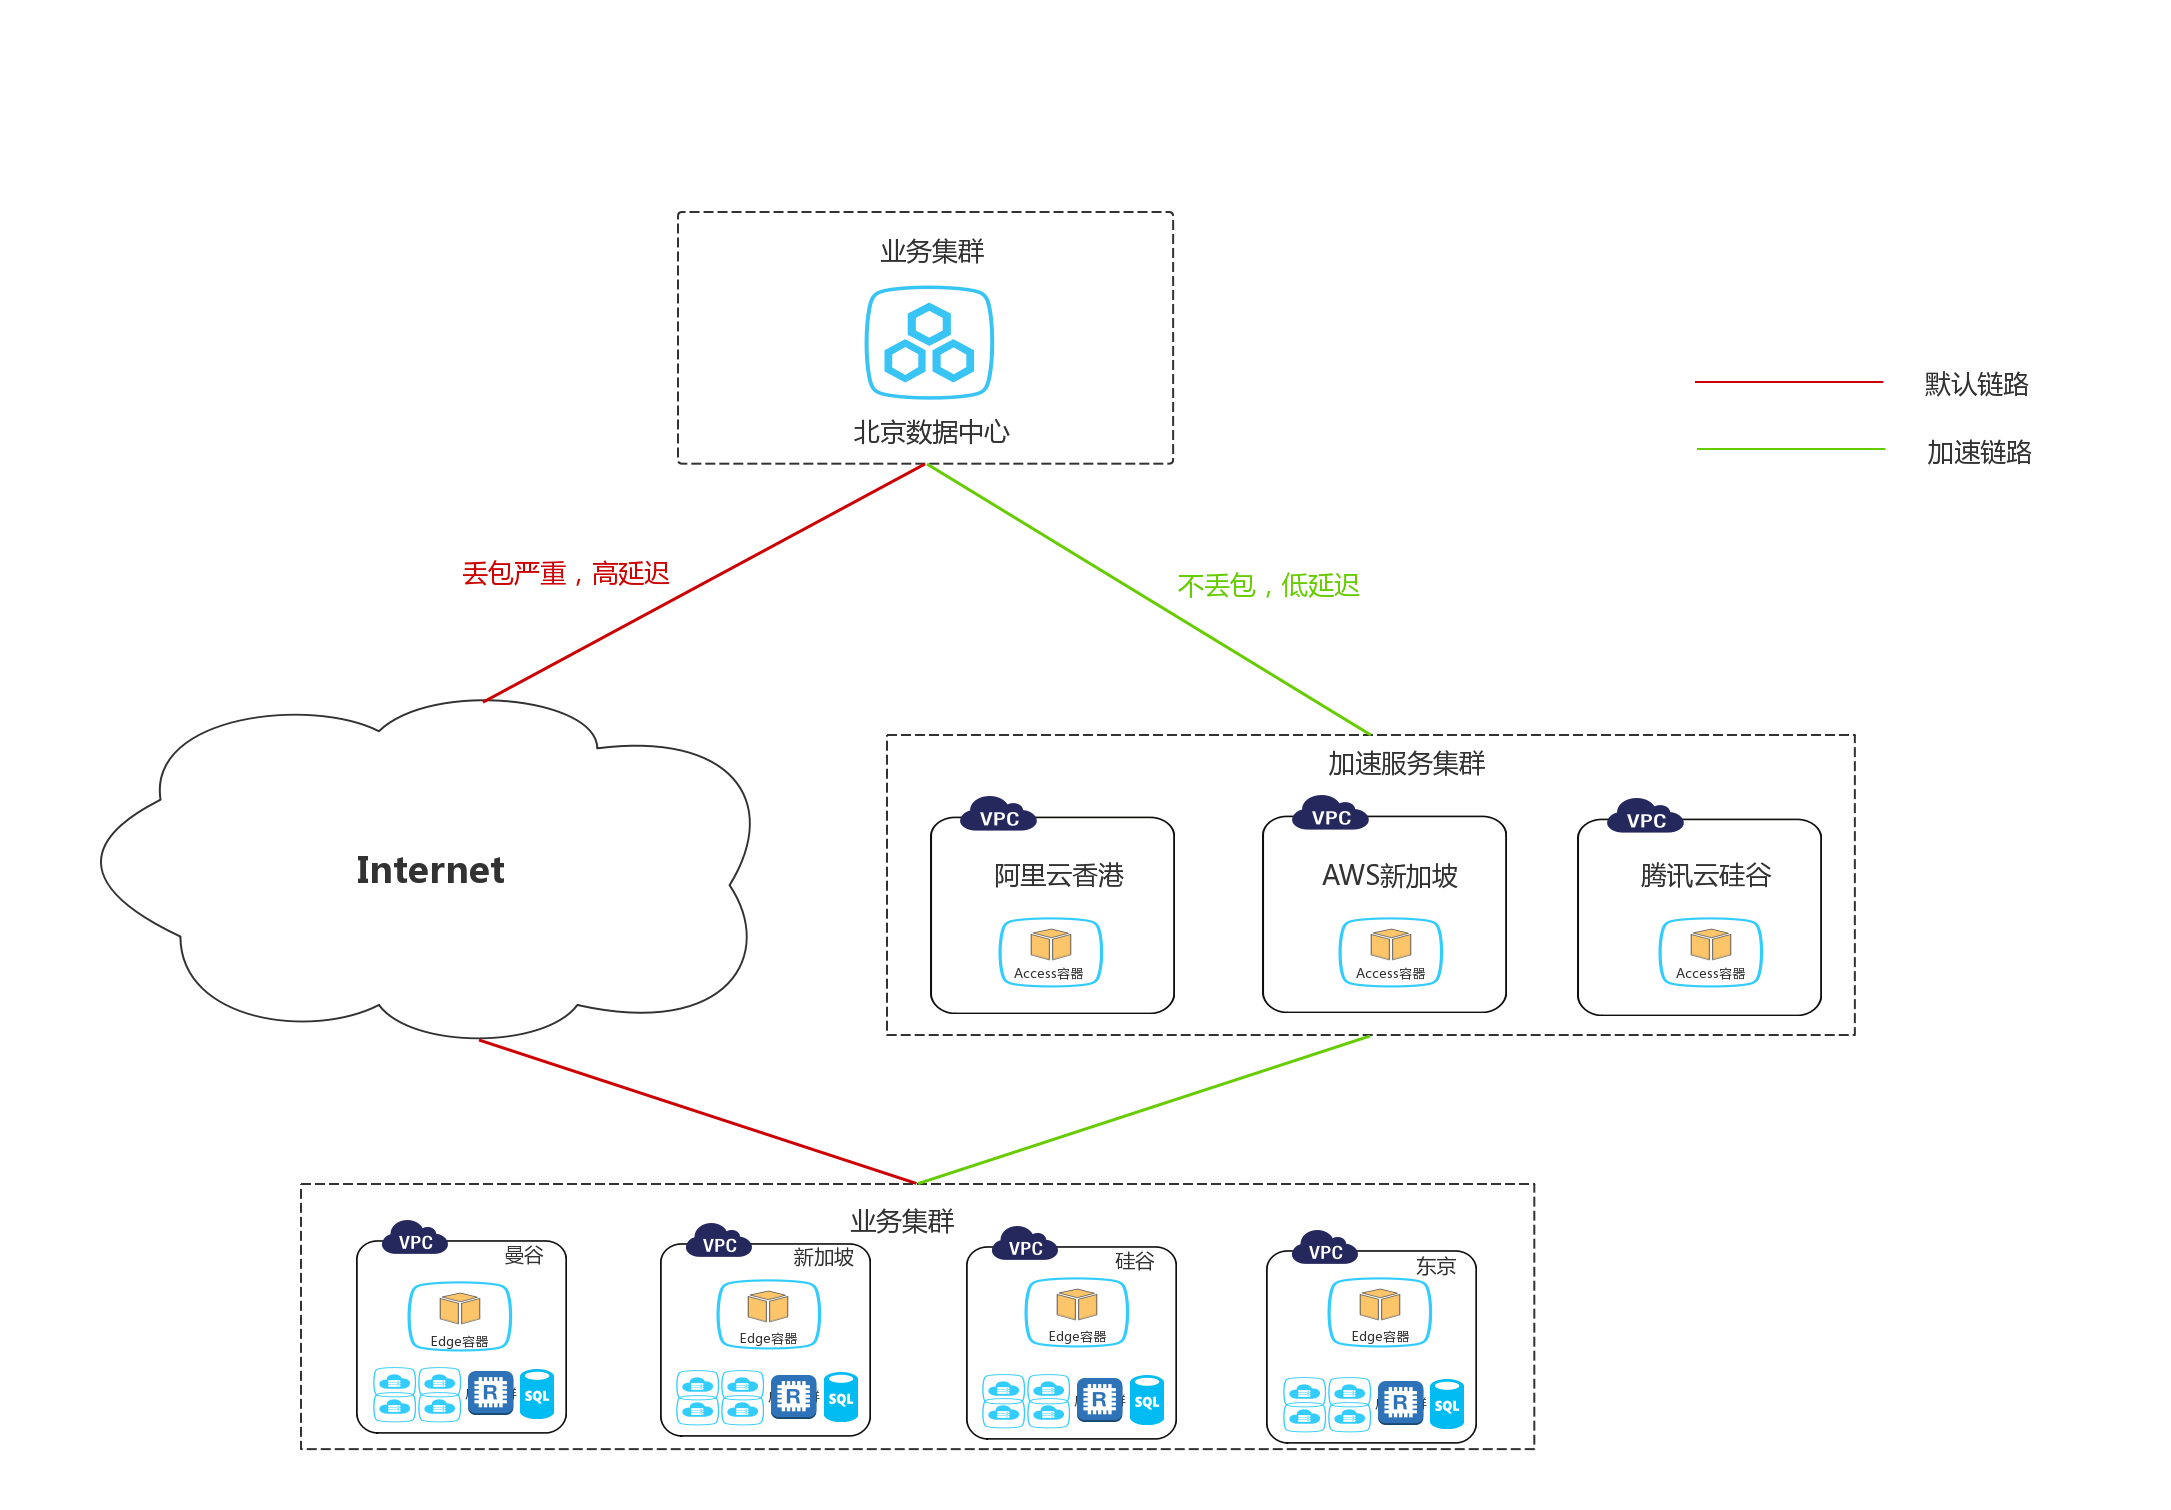
推荐的防护架构为:客户端 -> 高防CDN(边缘拦截、速率/地理策略、TLS终止) -> WAF(规则签名、上下文检测) -> 行为分析引擎(实时模型、会话关联) -> 源服务器。关键点在于让WAF与行为分析共享日志和会话信息,实现联合处置,例如将行为分析判定为异常的IP/会话下发给CDN做边缘封禁或挑战,从而形成闭环自动化防护。
1) 评估资产与流量:列出所有对外服务、常见请求模式与峰值流量。2) 隐藏源IP并接入高防CDN:调整DNS、设置回源认证,启用TLS与HTTP/2。3) 部署或接入WAF:启用核心规则集、应用自定义规则(如特定接口白名单/黑名单)。4) 启用行为分析:训练基线模型(正常用户指纹、访问频率、页面路径),配置告警与自动化响应策略。5) 联动策略:把WAF日志实时送入行为引擎,异常判定通过API下发到CDN进行挑战/封禁。6) 压力演练与回归测试:做演练流量、混合攻击测试,调整阈值以减少误报。
在服务器层面要注意回源连接保护(限速、连接数限制、白名单),在WAF层面需区分全局规则与页面级规则,优先启用高置信度规则并逐步放开低置信度规则;在行为分析方面,建立会话关联(Cookies、指纹)、滑动窗口统计与异常评分体系。对于静态资源使用缓存策略减少源站压力,对于API接口采用Token或签名校验以提高可信度。
误报会影响用户体验,所以必须逐步从监控模式(仅记录不拦截)过渡到主动防护,先在低流量窗口验证规则。使用灰度发布、CSV/日志导出比对正常访问并建立白名单。行为模型应定期重训练以适应业务流量变化。对误判敏感的API建议采用“挑战-放行”策略(如JS挑战、验证码)而非直接封禁。
1) 最好(高预算场景):多Provider冗余部署,专用清洗池、云WAF+本地WAF双层、商业行为分析平台,适合大型平台与金融类业务。2) 最佳(性价比):主流高防CDN接入+云端WAF+SaaS行为分析,自动化联动与24/7响应,可覆盖大多数中大型网站。3) 最便宜(小预算):启用基础CDN限流、开源WAF规则并使用基础日志分析,适合流量小、对可用性要求不极端的服务。选择时应评估业务价值、攻击面和合规要求。
有效防护离不开日志和监控。应集中收集CDN、WAF和行为分析的日志到SIEM,设定关键告警(异常流量、Bot占比、成功攻击尝试),并定期进行攻防演练与应急演练(包括回源验证和灾难恢复)。演练结果用于调整应急流程与自动化规则。
综上所述,对于服务器防护,最佳实践是把高防CDN作为第一道防线,配合规则化的WAF进行应用层拦截,并引入行为分析识别复杂或未知攻击。根据业务规模选择合适的组合,优先保证可用性和可观测性,通过灰度策略和持续调优降低误报。最终目标是实现“边缘清洗+应用检测+智能响应”的闭环,既能抵御大流量攻击,也能精确应对针对性攻击,保障服务器与业务持续稳定运行。