分类
相关文章
-
海外主机 国内cdn故障演练与多点回退策略的部署建议
2026/7/14 -
什么是cdn游戏 适合产品经理快速理解CDN作用与落地方式的指南
2026/7/2 -
六安cdn加速能为区域电商带来哪些访问速度与稳定性提升
2026/7/26 -
阿里云海外cdn加速对海外媒体文件分发和缓存策略的优化建议
2026/4/24 -

移动cdn可以玩网络游戏吗 在跨区匹配时的路由优化技巧
2026/9/10 -
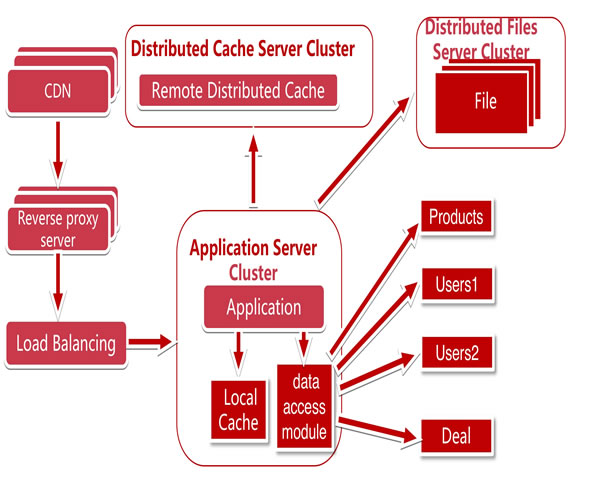
如何根据流量规模选择网站cdn使用方法实现成本最优
2026/3/4
热门标签
小型游戏公司如何通过CDN防御游戏DDOS 降低运维成本
2026年9月22日
1.
CDN 在游戏抗 DDoS 中的核心作用
(1)CDN 提供 Anycast 节点分发,将流量在全球多个节点吸收和清洗。(2)对 HTTP/HTTPS 类的登录/商城请求可以在边缘缓存,减少回源流量。
(3)对 UDP 游戏协议需选择支持 L4(UDP)清洗的 CDN/防护厂商。
(4)结合 WAF、速率限制、黑白名单规则能有效阻断应用层与网络层攻击。
(5)通过隐藏源站 IP(仅允许 CDN 出口访问源站)实现 Origin Protection,避免直接打击服务器。
2.
小型游戏公司部署策略与步骤
(1)域名接入:将域名 CNAME 指向 CDN,或通过 DNS 托管配置。(2)源站加固:源站只允许 CDN 的 IP 段访问,关闭不必要端口,启用防火墙规则。
(3)选择合适的 CDN 产品:边缘缓存 + L4 清洗 + WAF,是游戏常用组合。
(4)配置速率限制与黑名单:基于 IP/端口/协议设置并发和流量阈值。
(5)监控与告警:接入流量监控、异常检测与自动化告警,便于快速响应。
3.
技术细节与服务器/VPS 配置建议
(1)推荐源站配置示例:4 vCPU / 8 GB 内存 / 200 GB NVMe / 带宽 1 Gbps 专线,用于小型多人在线服务。(2)若有高峰或战斗场景,建议 8 vCPU / 16 GB 内存 / 500 GB NVMe + 1.5–2 Gbps 专线。
(3)VPS 选择时注意 baseline DDoS 保护与弹性带宽(例如保底 5Gbps 清洗能力)。
(4)TCP/UDP 参数优化:调整 net.core.somaxconn、tcp_max_syn_backlog、udp_rmem_max 等内核参数。
(5)使用反向代理(如 Nginx/HAProxy)做连接复用与 keepalive,减少后端负载峰值。
4.
真实案例:某独立工作室“X工作室”实践
(1)背景:X 工作室运营一款 1.0 版本的多人对战小游戏,月活 30 万,峰值并发 20k。(2)问题:未接 CDN 前,遭受 UDP 洪泛与 SYN 洪水,单次攻击峰值达 4.5 Gbps,导致服务器宕机。
(3)解决方案:接入支持 L4 清洗的 CDN(Anycast + 专用清洗中心),源站仅允许 CDN IP 访问。
(4)结果:边缘缓存与清洗后,回源流量下降 88%,攻击被边缘消解,游戏基本无感知中断。
(5)运维变化:由原来 24/7 人工排障改为事件触发告警与自动扩容脚本,运维人工时下降约 70%。
5.
配置与成本对比(示例数据)
(1)下表以接入前后月度成本与带宽/回源流量为例,列明节省效果。| 项 | 接入前 | 接入后(含 CDN) |
|---|---|---|
| 峰值攻击量 | 4.5 Gbps | 0.5 Gbps(到源站) |
| 月回源流量 | 30 TB | 3.6 TB(下降88%) |
| 服务器带宽费用(RMB) | ¥18,000 | ¥3,600 |
| CDN 防护与清洗费用(RMB) | — | ¥6,000 |
| 总月支出(RMB) | ¥18,000 | ¥9,600(节省约47%) |
(3)注意:若选择云厂商包年包月 DDoS 基线,前期成本可能高,但长期更稳定。
(4)建议:优先评估 CDN 的 L4/L7 清洗能力与 Anycast 覆盖范围。
(5)推荐厂商:Cloudflare(企业版)、Akamai、腾讯云 CDN+安骑士、阿里云 CDN+高防 IP。
6.
总结与运维降低成本的策略建议
(1)对小型游戏公司,优先将域名与游戏登录/商城接入 CDN,尽量在边缘拦截恶意流量。(2)对 UDP 游戏服务,选择支持 L4 清洗的厂商并使用专用端口与协议检测。
(3)通过隐藏源站 IP、限制源站访问仅来自 CDN,可显著降低被直接打击的风险。
(4)配合自动化监控和弹性扩容,减少人工抢修频次,降低人力成本。
(5)持续演练故障恢复与攻击响应流程,定期评估 CDN 与服务器配置,确保成本与防护能力平衡。