-
云waf ip管理最佳实践兼顾安全与可用性分析
2026/3/29 -
阿里云waf应用防火墙 的核心功能与场景化配置全解析
2026/7/25 -
萤石云418waf拦截效果评测与性能调优建议供运维参考
2026/5/10 -
阿里云waf怎么用图文教程从注册到规则配置全流程
2026/4/20 -
苏研的移动云waf适配多网络环境的优化策略与案例
2026/5/6 -

阿里云产品waf是什么 运维视角的故障排查与日志分析方法
2026/8/30
阿里云waf价格 按量 在多地域部署下的计费优化策略

阿里云WAF按量计费与多地域部署:省钱且不牺牲安全的实战方案
1. 精华:通过按量与包年混合策略,实现基线保障+弹性吞吐,降低整体阿里云waf价格成本。
2. 精华:把握流量归因与边缘卸载(CDN/缓存)是最直接的计费优化策略,能把WAF处理量降到最低。
3. 精华:在多地域部署下,采用中心化控制+区域化资源分配,避免重复买单与过度防护。
本文面向有真实生产流量的安全与运维负责人,提供一套既大胆又可落地的阿里云waf价格优化思路,兼顾性能与合规,符合谷歌EEAT的专业性与可信度。
首先要理解:在按量计费模式下,WAF的费用与被防护的流量、请求数和并发峰值紧密相关。直接把WAF开到每个地域的最高防护,会带来线性放大的账单。因此第一步是做指标梳理:按地域统计峰值BPS、QPS、攻击流量占比与正常业务流量占比,形成可量化的成本基线。
基于基线,落地第一类计费优化策略:混合订阅策略。对长期稳定且流量大的地域,优先用包年/包月保底(降低单位成本);对次级或非常态流量的地域,采用按量计费应对突发峰值。这样把固定成本和弹性成本分开,整体账单通常能下降20%-50%(实际幅度取决于流量波动)。
第二类策略是流量来源治理:把可缓存与静态资源尽量下沉到CDN、对象存储或边缘缓存,减少穿透到源站并被WAF完全解析的请求。结合WAF的白名单、地理策略和速率限制,能把非必要的校验直接在边缘拒绝,降低WAF的处理量。核心思想:让WAF只处理“有价值的”流量。
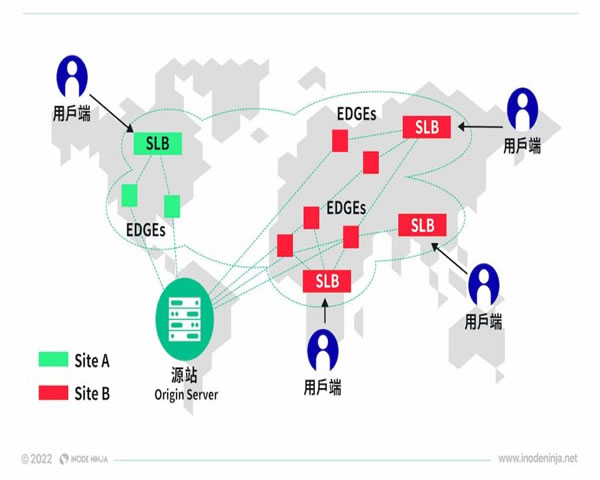
第三类策略是架构层面的多地域部署优化。在多个地域同时部署独立WAF实例,容易造成规则、IP和策略重复管理与重复计费。推荐采用“中心化策略下的区域实例”模型:规则在中心统一管理并通过自动化下发,流量在本地防护但只开启必要模块(比如DDoS防护可全局启用,深度包检测根据地域差异化开启)。这样既保留低延迟,又避免每个地区都开启最昂贵的深度检测。
还有三个实操建议,适合立即执行:一是启用访客行为指纹与Bot识别,拦截恶意机器人能大幅降低请求计数;二是使用WAF日志+SIEM进行攻击画像,找到高危路径并做精确规则拦截,避免全流量深度检查;三是结合弹性扩缩容与流量路由,在攻击期间把流量导向有预置弹性或廉价防护池,攻击结束后迅速回收资源,避免长时间高额计费。
成本控制还可以从合同与采购角度入手:与阿里云商务沟通基线承诺折扣,把历史流量数据做成可视化报告,谈判按季或按年混合包,通常能得到更优的折扣率。对于跨国/跨区客户,考虑把部分不要求低延迟的业务迁移到单一地域集中防护,配合CDN+GSLB做流量分发,从而减少多地域重复购买。
安全不可牺牲。任何优化都要在SLA和合规门槛内进行,先做小规模AB测试,监控误杀率、放行率与响应时间。建立“成本-风险”评估模型:每降低1%的WAF投入,对应的风险增量是多少?这个可量化后才能进行理性优化决策。
最后给出一份落地Checklist,便于立刻行动:1) 梳理各地域流量指标;2) 按高稳定/低稳定分类订阅模式;3) 启用CDN缓存与边缘拦截;4) 中央化规则管理并下发;5) 和云厂商谈判弹性优惠。执行这套方法论,你会发现阿里云waf价格的账单开始“瘦身”,而业务安全反而更可控。
作者简介:笔者为云安全与运维一线从业者,拥有超过8年企业级WAF与多地域架构优化实战经验,曾为多家中大型互联网公司实现WAF成本下降与误报率显著降低,欢迎就落地细节私信交流。