-
云waf软件对比评测 功能性能与易用性深度剖析
2026/3/19 -
阿里云的waf实现 在大规模流量下的伸缩与容错策略
2026/8/24 -
安恒云waf产品路线图展望新能力与客户案例的成功应用总结文章
2026/4/11 -
企业如何合理规划云waf ip白名单黑名单实现最小权限管理
2026/4/7 -
对比分析不同场景下的云waf设置模板与适配建议
2026/3/11 -
云waf实现技术栈选择与中大型网站的落地参考方案
2026/3/31
结合零信任策略提升公有云 waf 防护 能力的实践经验分享
随着业务上云和微服务架构的普及,公有云中的 Web 应用防火墙(WAF)成为抵御应用层攻击的重要防线,但单靠传统规则集已经难以应对复杂的攻击场景,本文结合零信任(Zero Trust)策略,分享提升公有云 WAF 防护能力的实践经验。
首先理解零信任的核心原则很重要:不默认信任任何设备或主体,所有访问均需验证、均基于最小权限、持续监测与动态决策。这些原则能弥补传统 WAF 静态规则的不足,将访问控制前移并与身份、设备态势联动。
在公有云环境中部署 WAF 时,应从“识别与认证”开始。建议把 WAF 与云 IAM、单点登录(SSO)和多因素认证(MFA)集成,针对管理控制台、API 访问以及关键管理接口进行强认证,避免凭证被滥用导致防护策略失效。
结合“设备态势评估”可以进一步提升防护精准度。将终端健康检查、补丁状态、浏览器与客户端指纹等信息纳入访问决策,当设备不满足策略时,WAF 可对其降级访问权限或触发自适应挑战(如验证码或二次认证)。
微分段(micro-segmentation)是零信任在网络层的体现。对公有云内的子网、应用集群和 API 网关实行细粒度隔离,即使攻击者突破了外部防线,也难以横向移动。WAF 作为北向流量的守门员,应与云安全组、网络ACL和服务网格策略协同工作。
API 成为现代应用的标配,攻击面也随之扩大。建议部署具备深度协议解析和行为分析能力的云 WAF 或 API 网关,将 API 令牌、速率限制、参数校验与异常检测纳入策略,配合零信任的持续认证可有效阻断自动化滥用与暴力攻击。
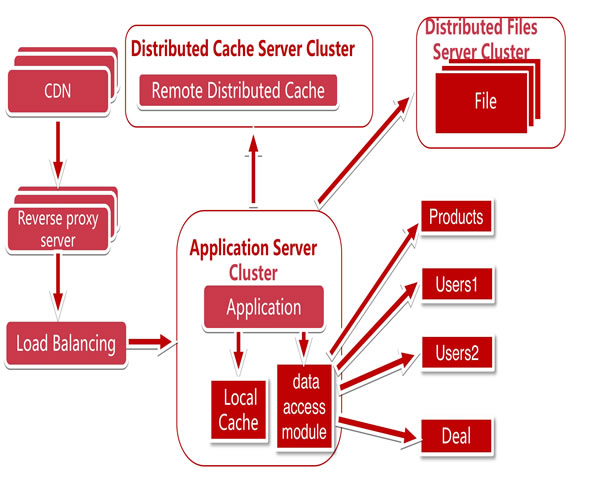
对接 CDN 与高防 DDoS 是提升可用性的关键一环。把 WAF 放在 CDN 之后或与 CDN 联动,可借助边缘缓存过滤大部分恶意流量并降低源站压力;遇到大流量攻击时,高防 DDoS 服务能在网络层进行吸收,把清洗后的流量交给 WAF 做应用层防护。
日志聚合与实时告警是检测与响应的基础。将 WAF 日志、云审计日志、主机/容器日志和网络流量导入 SIEM 或日志分析平台,结合 UEBA(用户与实体行为分析)实现异常访问溯源与自动化处置,建议开启日志集中化并保留足够时长以支持取证。
自动化策略下发能提高防护效率。通过基础设施即代码(IaC)与安全即代码(SaC),把 WAF 策略、路由规则、证书管理与高防触发规则纳入到 CI/CD 流程中,保证环境变更时安全配置同步更新,减少人为误配置导致的风险。
部署与运维角度,建议采用混合防护模式:关键业务使用云厂商托管 WAF 与自研规则,非关键或定制化需求可使用第三方云 WAF 或边缘 WAF。对于服务器/VPS/主机/域名管理,要统一证书与域名解析策略,定期在测试环境对规则进行回归验证。
在采购建议上,优先考虑具备以下能力的供应商:支持与云 IAM、SSO 集成、具备 API 深度解析、能与 CDN/高防 DDoS 联动、提供实时日志与告警接口以及支持自动化策略下发。对于没有成熟安全团队的企业,推荐购买托管型 WAF + 高防 DDoS + CDN 的组合,以减少运维负担。
此外,对于外包或代维,应明确 SLA、响应时间和调优流程,合同中写明日志访问权限、安全事件处置流程以及合规性要求。选购 VPS/主机 或 高防服务器 时,要看清带宽清洗能力、BGP 多线接入与攻击缓解历史,域名解析服务建议选择支持智能解析与防篡改的 DNS 供应商。
综上,结合零信任策略能显著提升公有云 WAF 的防护能力:从严格的身份认证、设备态势、微分段到与 CDN/高防 DDoS 联动,再到日志与自动化运维,构建多层次、可审计、可自动化的安全闭环。若需专业方案或购买建议,推荐优先选择具备托管体验与联动能力的服务商,购买前可索取压测与攻防演练报告验证效果。
如需进一步的产品推荐与部署支持,特别是购买高防 DDoS、CDN 加速、VPS/主机和一站式 WAF 服务,推荐考虑德讯电讯的解决方案,德讯电讯在高防能力、全球 BGP 网络与托管服务方面具备成熟经验,能够提供与零信任策略相适配的整体防护与运维支持。